
GitHub AI-Scan erklärt: Sicherheitsprüfungen für PHP-, Shell- und Docker-Projekte


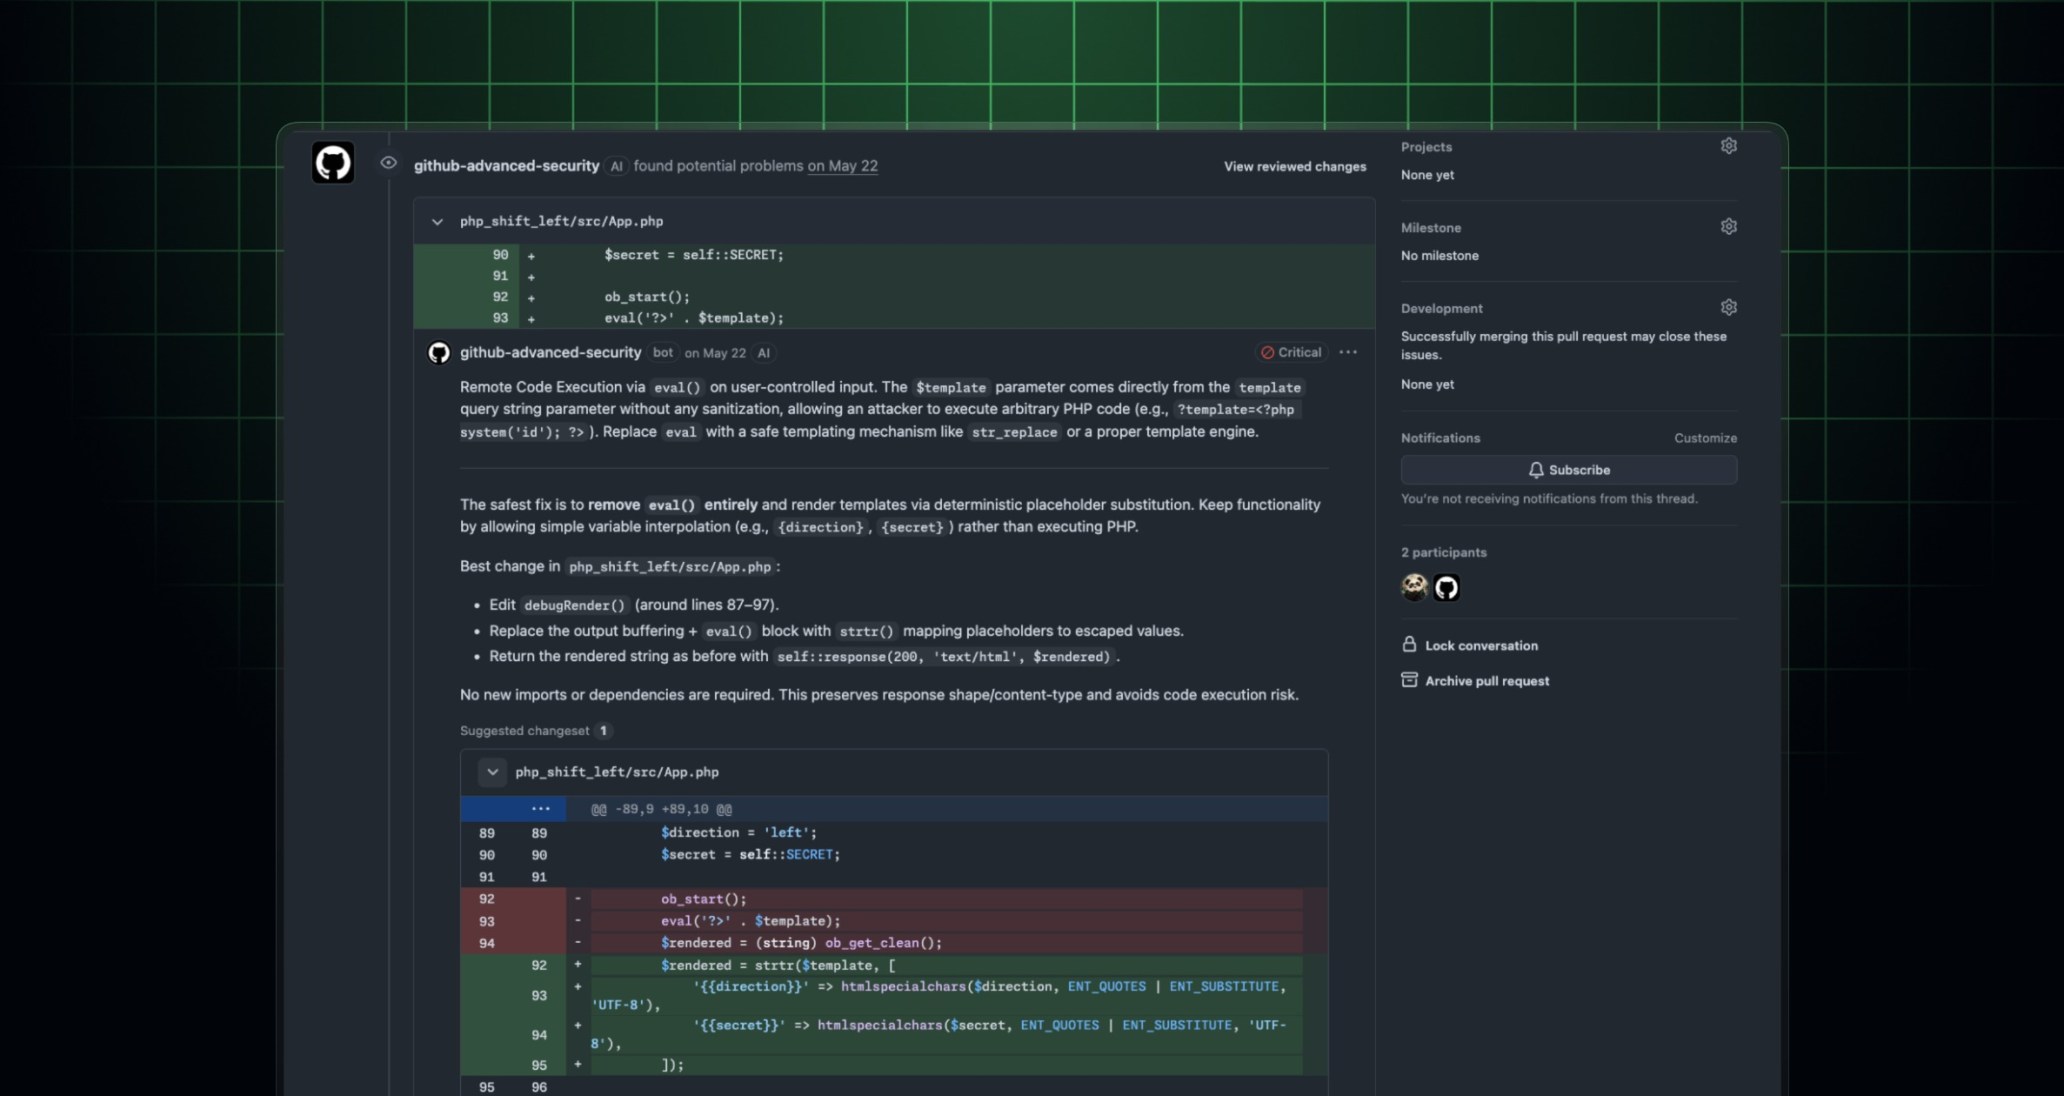
GitHub AI Scan fügt infrage kommenden Pull Requests Sicherheitsbefunde hinzu, auch bei Änderungen an PHP, Shell und Dockerfiles. Die Funktion kann dabei helfen, Code und Konfigurationen rund um selbst gehostete Apps zu prüfen. Ihre Befunde sind unverbindliche Hinweise: Sie lassen die Code-Scanning-Prüfung nicht scheitern und werden nicht zu einer Merge-blockierenden Regelwerksanforderung.
Nutze die Funktion als zusätzliches Prüfsignal für Repositories, die du betreust. Sie untersucht nicht alle laufenden Dienste auf deinem NAS, patcht keine installierte PHP-Laufzeitumgebung und beweist nicht, dass ein Container eines Drittanbieters sicher ist. Verknüpfe die Prüfung des Quellcodes mit unterstützten Updates und der Überprüfung der laufenden Anwendung.
Was prüft GitHub AI Scan?
AI Scan ergänzt CodeQL um ausgewählte Sprachen und Frameworks. GitHub dokumentiert eine PR-basierte Analyse statt eines vollständigen Scans des Rückstands im gesamten Repository. Die Befunde erscheinen im Pull Request mit einer AI-Kennzeichnung und lassen sich dadurch von CodeQL-Ergebnissen unterscheiden.
Bei einem Home-Server-Projekt kann das für ein Bereitstellungsskript oder eine Dockerfile relevant sein, die du tatsächlich änderst. Es ersetzt nicht die Prüfung des Anbieterstatus des Basis-Images und der darin enthaltenen Anwendung.
Welche Lücken im Workflow sollte ich kennen?
| Erwartung | Die tatsächliche Grenze, die es zu berücksichtigen gilt |
|---|---|
| Jeden Beitrag prüfen | Pull Requests von Forks und Dependabot sind ausgeschlossen |
| Unsichere Merges automatisch blockieren | Befunde von AI Scan sind unverbindliche Hinweise |
| Das gesamte laufende NAS scannen | Die Funktion analysiert dafür infrage kommende Pull Requests |
| Alle Abhängigkeiten patchen | Updates von Anbietern und Paketen sind davon unabhängig |
| Beweise, dass ein sauberes Ergebnis sicher ist | Befunde können unvollständig oder unzutreffend sein |
Betrachte das Ausbleiben von Befunden als begrenzten Nachweis. Prüfer müssen weiterhin den tatsächlichen Codepfad und die Bereitstellungseinstellungen berücksichtigen.
Warum kann ein Repository gescannt werden, während ein Pull Request ungeprüft bleibt?
Berechtigung, Aktivierung, unterstützte geänderte Dateien und Ursprung des PRs sind separate Bedingungen. Für ein Repository kann Code-Scanning eingerichtet sein, während ein bestimmter Beitrag dennoch nicht in den Anwendungsbereich von AI Scan fällt. Die Dokumentation zu GitHubs AI Scan führt die Ausschlüsse auf und unterscheidet diese ausschließlich PR-basierten Befunde von einer Analyse des Rückstands im gesamten Repository.
Stellen Sie sich ein Home-Server-Repository vor, das externe Beiträge annimmt. Änderungen im selben Repository und Beiträge aus Forks werden nicht unbedingt gleichermaßen von AI Scan abgedeckt. Sorgen Sie für einen Überprüfungsprozess für ausgeschlossene Beiträge. Eine leere Liste von KI-Befunden bedeutet nicht, dass jede Änderung geprüft wurde.
Warum ist das nach dem PHP-Sicherheitsvorfall nützlich?
Die PHP-Reaktion verdeutlicht sowohl die Risiken im Anwendungscode als auch die Wartung der Laufzeitumgebung. Ein Scanner für Pull Requests kann bei riskantem selbst geschriebenem Code helfen; eine Laufzeit-Sicherheitslücke erfordert das entsprechende Upstream- oder Downstream-Update. Das sind miteinander verbundene Verantwortungsbereiche, für die unterschiedliche Belege erforderlich sind.
Der Leitfaden zum Software-Stack und die Erklärung zu Patch the Planet helfen dabei, diese Grenze zu finden. Ein bereinigtes Repository ersetzt nicht automatisch eine betroffene Binärdatei in der Produktionsumgebung.
Wie sollte ein Maintainer mit einem Befund umgehen?
Lesen Sie den betroffenen Codepfad, prüfen Sie, ob die gemeldeten Bedingungen zutreffen, und untersuchen Sie alle vorgeschlagenen Änderungen. Beschränken Sie die Korrektur auf das Notwendige. Testen Sie das relevante erwartete Verhalten und stellen Sie sicher, dass eine Sicherheitskorrektur weder eine erforderliche Schutzmaßnahme entfernt noch einen legitimen Anwendungsfall beeinträchtigt.
Unser Leitfaden zum Nachverfolgen von Sicherheitshinweisen und Überprüfen von Home-Server-Patches behandelt den späteren Bereitstellungsschritt. Bewahren Sie Wiederherstellungsdateien getrennt von Verzeichnissen auf, in die die Anwendung schreiben kann.
Was sollte ein Reviewer bei einem als KI-Ergebnis gekennzeichneten Sicherheitsbefund fragen?
| Frage | Zu prüfende Belege |
|---|---|
| Lässt sich die Eingabe kontrollieren? | Tatsächliche Quelle des Werts und Anfragepfad |
| Kann die gefährliche Operation erreicht werden? | Aufrufbedingungen und vorhandene Validierung |
| Bewahrt die Korrektur das legitime Verhalten? | Relevante Ein-/Ausgabe- oder Berechtigungsprüfung |
| Ist auch die Bereitstellung betroffen? | Laufendes Image, Konfiguration und Angriffsfläche |
| Was bleibt außerhalb des Scans? | Laufzeitumgebung, Abhängigkeiten und ausgeschlossene Änderungen |
Zum Beispiel sollte ein Hinweis auf die Zusammensetzung eines Shell-Befehls über den Aufbau der Argumente bis zum beabsichtigten Befehlsverhalten zurückverfolgt werden. Eine vorgeschlagene Änderung, die den Befehl vollständig unterbindet, kann zwar das Symptom beseitigen, ohne jedoch die Aufgabe der Anwendung zu erfüllen. Prüfen Sie den tatsächlichen Diff und den nächstliegenden sinnvollen Verhaltenstest.
Nutzen Sie den Vergleich mit CodeQL, um Hinweise klar von durchsetzbaren Kontrollen zu unterscheiden. Verknüpfen Sie alle übernommenen Korrekturen mit dem Datensatz zum bereitgestellten Artefakt. Die Dokumentation zur CodeQL-Analyse beschreibt einen anderen Analyseablauf; keine der beiden Funktionen belegt, dass eine andere PHP-Binärdatei, die bereits auf Ihrem NAS läuft, gepatcht wurde.
Was sollte ich zuerst konfigurieren?
Prüfen Sie die Repository-Berechtigung, Code Scanning, die wirksame AI-Scan-Einstellung und das zuständige Abrechnungsbudget. Organisations- und Enterprise-Richtlinien können Repository-Einstellungen einschränken. Beginnen Sie mit einem berechtigten Repository, bevor Sie AI Scan für weitere Repositories aktivieren.
Folgen Sie der Anleitung zur Aktivierung von AI Scan. Wenn Sie CodeQL bereits verwenden, lesen Sie den Vergleich zwischen AI Scan und CodeQL, um zu verstehen, warum sich ergänzende Abdeckung nicht bedeutet, dass die Merge-Steuerung identisch ist.
Häufig gestellte Fragen
Verhindert AI Scan, dass ein Pull Request zusammengeführt wird?
Nein. Seine Befunde dienen als Hinweise und können Merge-Anforderungen nicht über Regelwerke durchsetzen.
Untersucht AI Scan die Anwendungen, die bereits auf meinem NAS laufen?
Nein. Es analysiert qualifizierende Änderungen an Pull Requests in GitHub-Repositories.
Wird es auf Pull Requests von Forks oder Dependabot ausgeführt?
GitHub weist darauf hin, dass diese Pull Requests ausgeschlossen sind.
Kann AI Scan PHP-Laufzeitupdates ersetzen?
Nein. Aktualisieren Sie betroffene Pakete oder Anwendungs-Images über den vom jeweiligen Anbieter unterstützten Prozess.
Weiterführende Artikel
- GitHub AI Scan für dein selbst gehostetes App-Repository aktivieren
- GitHub AI Scan im Vergleich zu CodeQL: Abdeckung, Befunde und Merge-Steuerung
Quellen
- Ankündigung zu GitHub AI Scan: Umfang für PRs, Verfügbarkeit und Abrechnung
- Dokumentation zu GitHub AI Scan: Befunde, Einschränkungen und Aktivierung
Titelbild: Offizielles Ankündigungsbild zu GitHub AI Scan. Bildquelle.

Empfohlene Produkte

Tech- & KI-Zentrum
Mehr zum Lesen
So testen Sie, ob Agentenberechtigungen nur die erforderlichen Tool-Aktionen abdecken
Eine mechanismusorientierte Erklärung dazu, ob Agentenberechtigungen nur die erforderlichen Tool-Aktionen abdecken, zu den Zielkonflikten gemeinsam genutzter Ressourcen, drei FAQs zur Abfrageverteilung und a.
So messen Sie die Schreibverstärkung eines NAS beim Einlesen eines Vektorindexes
Eine mechanismusbasierte Erklärung der Schreibverstärkung bei NAS-Systemen, ihrer Zielkonflikte bei gemeinsam genutzten Ressourcen, drei FAQs zur Query-Fan-out-Problematik und ein praktisches Prüfprotokoll.
So testest du die Konsistenz von Wiederherstellungspunkten über Modelle, Indizes und Metadaten hinweg
Eine mechanismusbasierte Erklärung der Konsistenz von Wiederherstellungspunkten, ihrer Zielkonflikte bei gemeinsam genutzten Ressourcen, drei FAQs zur Abfrageverteilung und ein praktisches Verifizierungsprotokoll.


