
Uma nota da Zima
Obrigado, Active_Learner05, por tratares a ZimaBoard 2 como uma plataforma para aprender, e não como uma caixa com uma única função fixa. Transformar uma ZimaBoard 2 1664 numa firewall OPNsense e, depois, trabalhar no armazenamento, na ordem de arranque, na atribuição das interfaces, na conversão para ponto de acesso e nos plug-ins de segurança demonstra o tipo de exploração prática que torna um homelab verdadeiramente útil.
Apreciamos especialmente o facto de teres partilhado o processo enquanto ainda estava em curso. O valor não está apenas no facto de a firewall ter ficado operacional, mas também em permitir que outros utilizadores vejam as decisões por detrás dela: por que motivo o OPNsense se tornou o sistema operativo principal, como a rede foi ligada, que serviços de segurança foram ativados, o que correu mal durante a configuração e o que aprendeste ao resolver esses problemas por ti próprio.
— Zima
Conhece o Active_Learner05
Active_Learner05 descreve-se como alguém com conhecimentos em várias áreas, com experiência que abrange artes, desenvolvimento de jogos, missões espaciais, rádio amador e programação. Mesmo tendo deixado o trabalho convencional por motivos de saúde, continuou a criar através da escrita, da publicação de livros, da venda de produtos digitais e da exploração de novos projetos técnicos.
Foi essa curiosidade que levou dois sistemas ZimaBoard 2 1664 para a sua configuração. Um tornou-se um equipamento dedicado à segurança da rede doméstica, baseado no OPNsense. O segundo seguiu uma direção completamente diferente, com uma eGPU e uma RTX 4060 Ti mais antiga para o Ollama, o Plex, as IT Tools e outras experiências. Nesta história, o foco está na primeira placa: como a transformou na firewall e no router no centro da sua rede doméstica.
Podes seguir o Active_Learner05 no Reddit para veres a evolução do projeto para além desta página.
Por que motivo a ZimaBoard 2 se tornou a plataforma da firewall
A escolha começou pelas especificações da ZimaBoard 2 1664, e não por uma aplicação única previamente definida. O Active_Learner05 queria hardware que pudesse utilizar para aplicar o que já sabia, continuando a aprender sobre redes, segurança doméstica, programação, produtividade e outras cargas de trabalho autoalojadas.
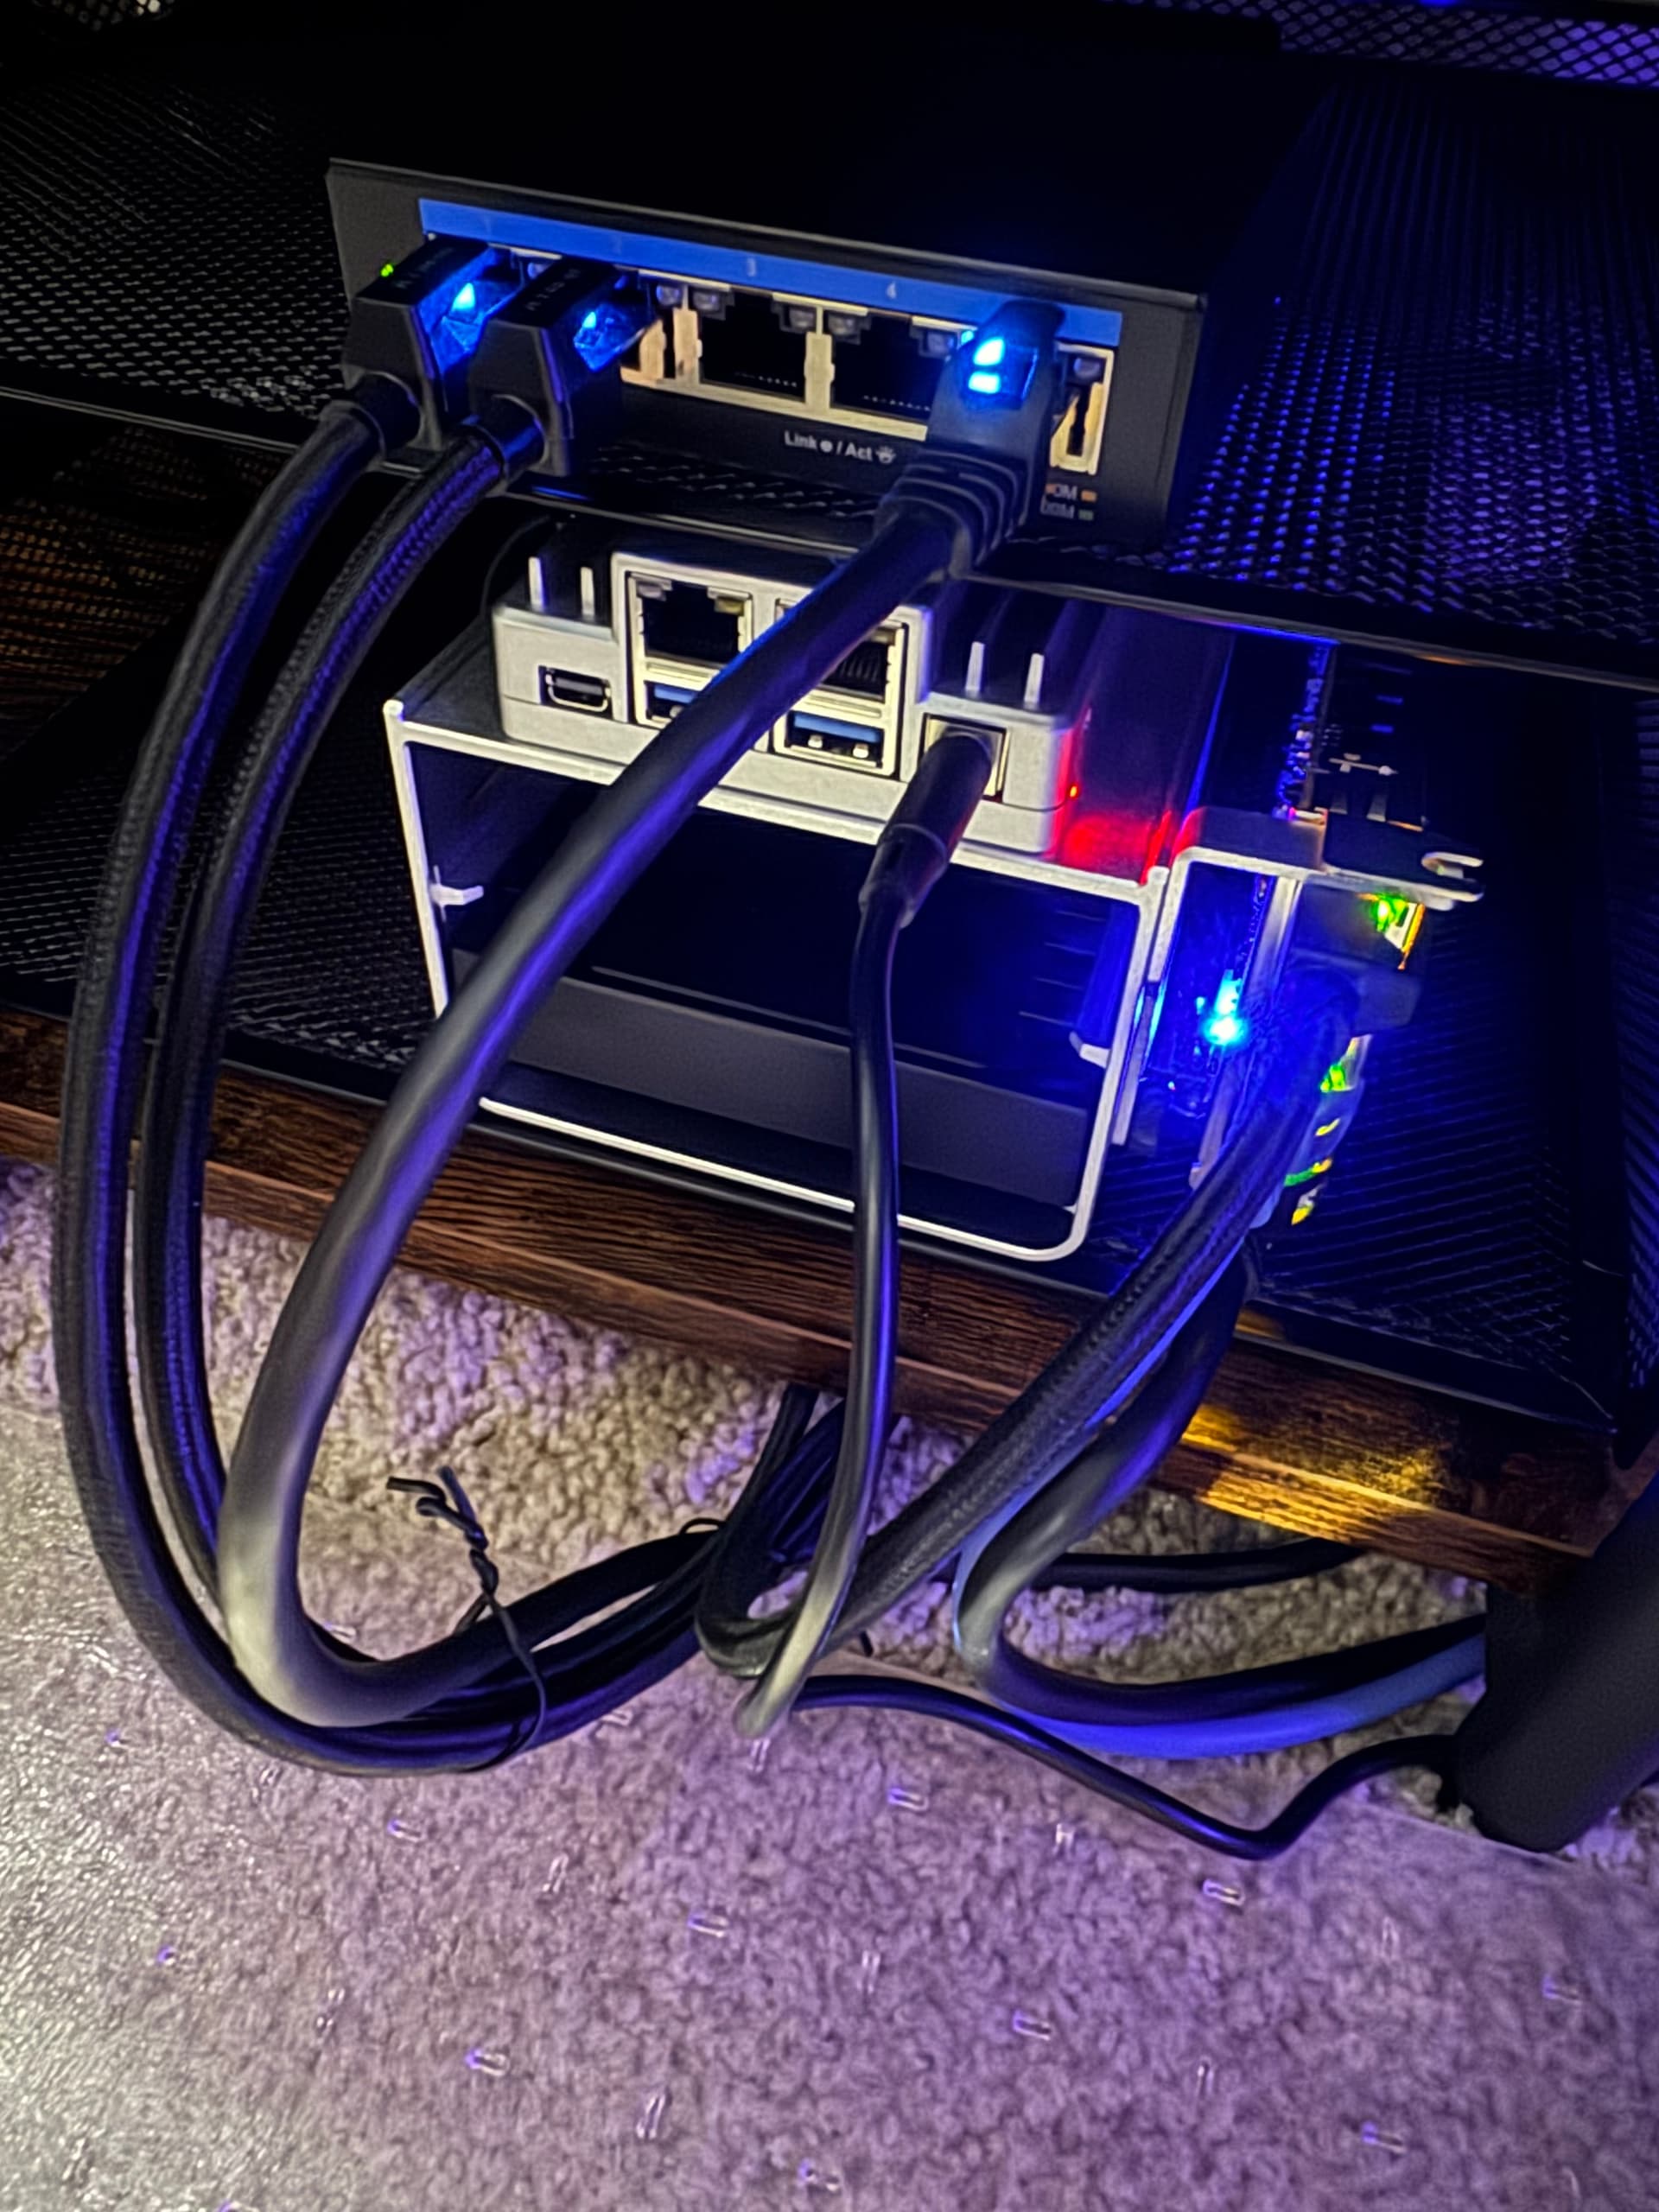
Para o projeto da firewall, isso significou utilizar a placa como anfitrião dedicado do OPNsense, em vez de manter o ZimaOS como sistema operativo principal. A configuração publicada indica um processador Intel N150, 16 GB de memória, um SSD Crucial de 500 GB e uma pilha OPNsense que inclui Suricata, Unbound, Zenarmor e CrowdSec.
Instalar o OPNsense num SSD SATA
O primeiro arranque foi simples. O Active_Learner05 descreveu a placa como fácil de iniciar e praticamente pronta a utilizar, mas a instalação do OPNsense introduziu o primeiro verdadeiro passo de aprendizagem.
Queria executar o OPNsense a partir de um SSD SATA, em vez de continuar simplesmente a utilizar o sistema de fábrica no eMMC interno. Para isso, foi necessário alterar a configuração de arranque, de modo que o SSD externo passasse a ser o disco preferencial do sistema operativo. No seu registo de construção no Reddit, documentou a instalação do ambiente de recuperação de fábrica da ZimaBoard para acesso de recurso, a criação do suporte de instalação do OPNsense e, em seguida, a instalação do OPNsense a partir de uma unidade USB para o SSD.
Após a instalação, a ordem de arranque preferida passou a ser:
1. SSD
2. Ambiente de recuperação CasaOS
Isto também é consistente com a documentação de recuperação da ZimaSpace, que indica que os sistemas instalados num disco externo podem exigir a alteração da sequência de arranque da BIOS ou do dispositivo de arranque. O guia de recuperação de fábrica da ZimaBoard apresenta o procedimento oficial de recuperação, enquanto o guia de instalação do OPNsense aborda a própria instalação da firewall.
Atribuir WAN, LAN e as interfaces adicionais
Depois de instalar o OPNsense, a fase seguinte consistiu em transformar as portas Ethernet numa verdadeira topologia de encaminhamento, em vez de ligar simplesmente os cabos e esperar que as predefinições correspondessem à configuração pretendida.
O Active_Learner05 documentou a atribuição inicial de WAN e LAN e, depois, adicionou as interfaces restantes, configurando portas adicionais como OPT1 e OPT2. Isso deu à firewall margem para separar funções, em vez de tratar todas as portas como parte de uma única rede plana.
Os elementos a montante e a jusante foram deliberadamente simples. Um router gaming ASUS foi convertido num ponto de acesso sem ser necessário repor as definições de fábrica, enquanto um switch D-Link DMS-105 plug-and-play de 2,5 GbE tratou da distribuição com fios. A ZimaBoard 2 ficou entre esses componentes, como o sistema responsável pelo encaminhamento, pelas políticas da firewall, pelo DNS e pelos serviços de segurança da rede.
Construir a pilha de segurança em torno do OPNsense
Fazer os pacotes passarem da WAN para a LAN foi apenas o início. A parte mais interessante do projeto foi a pilha de segurança que o Active_Learner05 acrescentou ao OPNsense.
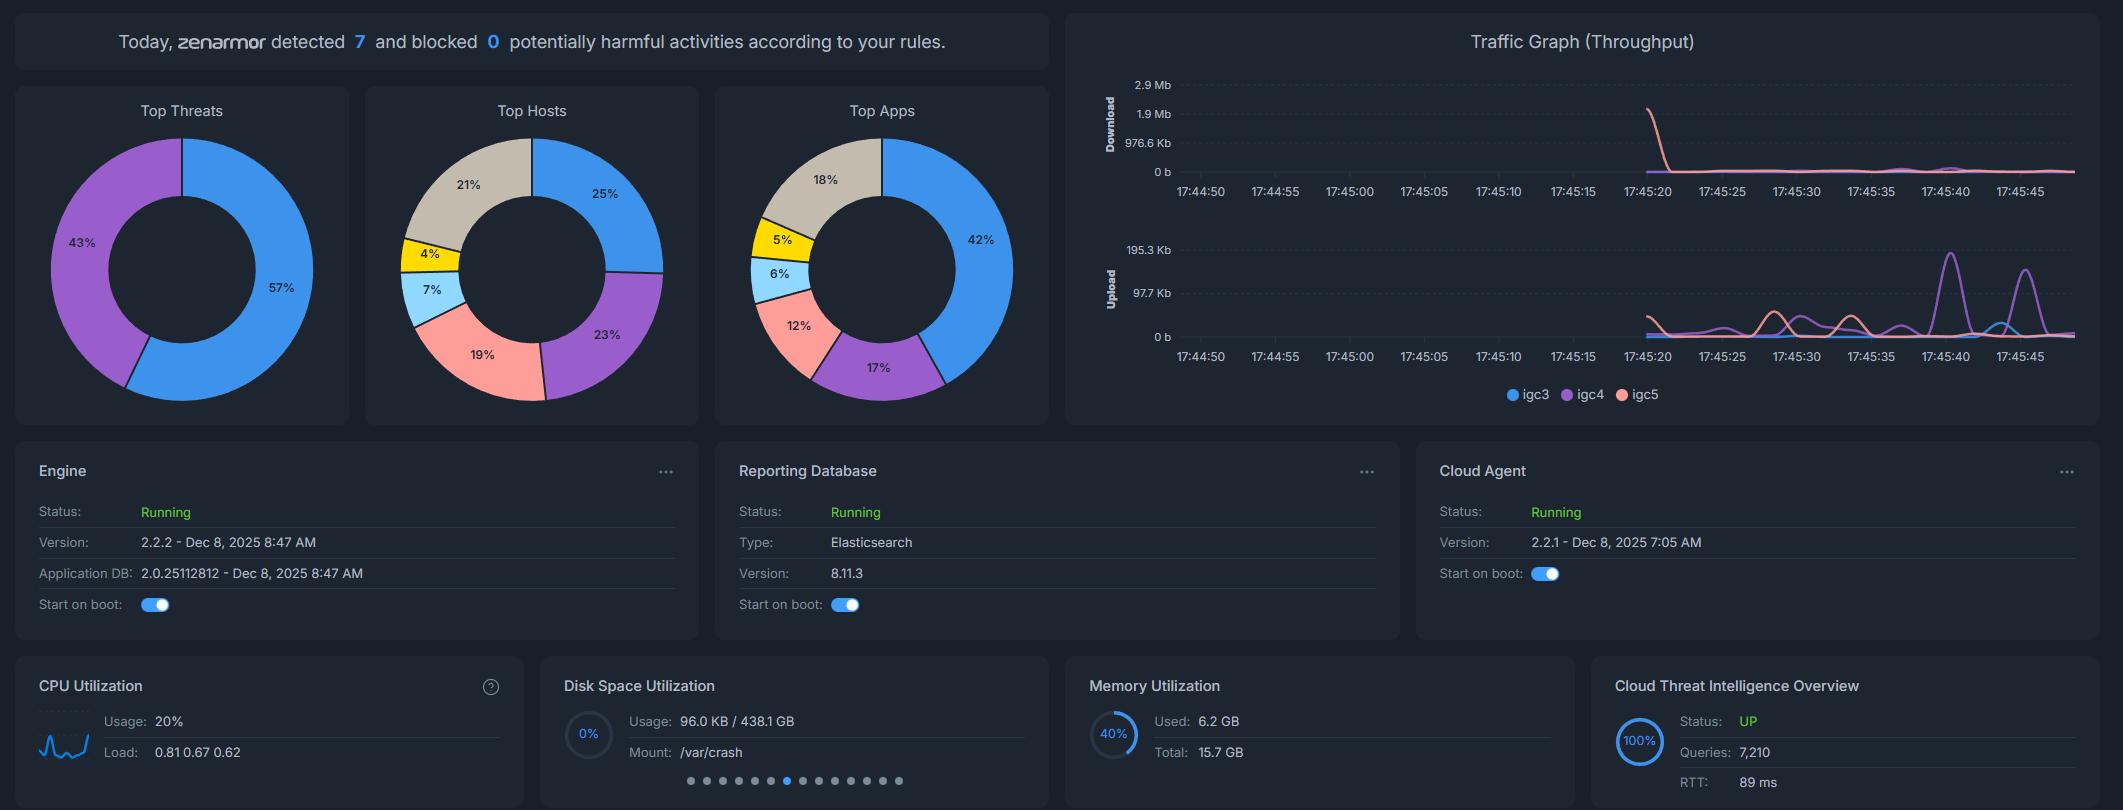
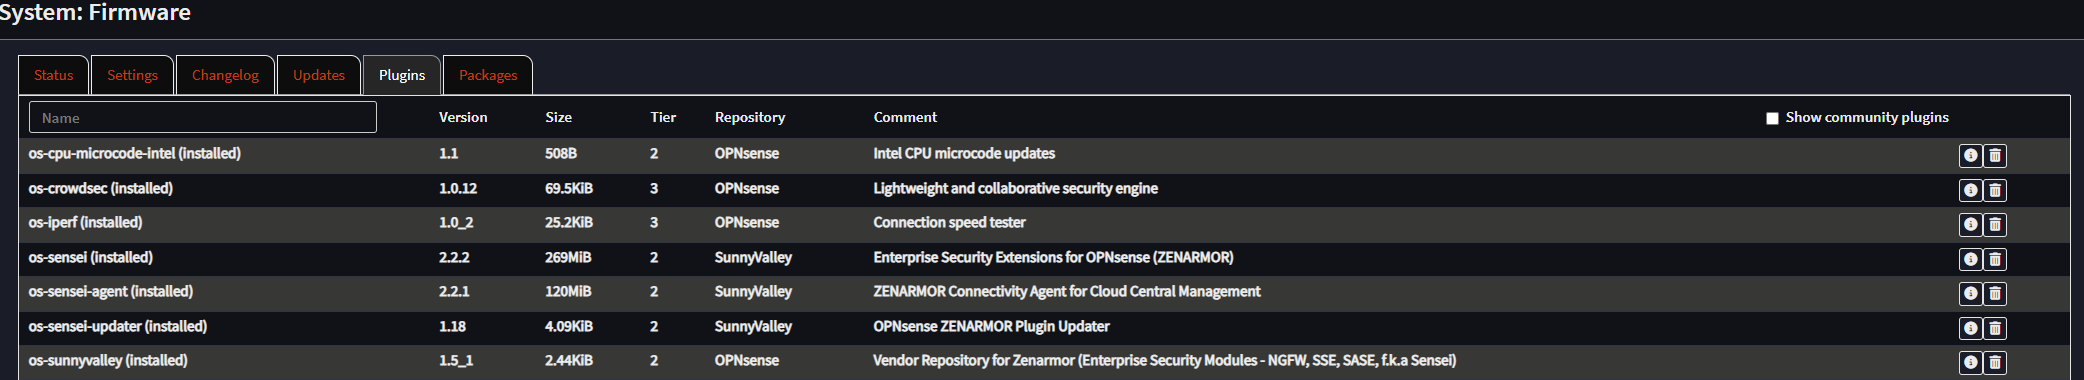
O Unbound tratou da resolução DNS. O Suricata acrescentou capacidades de deteção de intrusões e inspeção. O Zenarmor proporcionou visibilidade e relatórios de tráfego com reconhecimento de aplicações. O CrowdSec acrescentou outra camada para identificar e responder a comportamentos hostis.
Essa combinação tornou a ZimaBoard 2 mais do que um substituto para o router do ISP. Tornou-se uma máquina que podia ser inspecionada ativamente: era possível verificar os serviços, acompanhar a utilização dos recursos e explorar o comportamento da rede, em vez de o esconder atrás de uma interface simplificada de router de consumo.
O que a primeira configuração lhe ensinou
O projeto não foi completamente isento de dificuldades, e é isso que torna a história útil. Um dos desafios consistiu em abandonar o percurso de arranque predefinido do eMMC para que o OPNsense pudesse ficar instalado no SSD SATA. Outro surgiu numa experiência PCIe separada: um cabo extensor utilizado com uma placa OCuLink não funcionou como esperado, levando-o a concluir que o comprimento ou a compatibilidade do cabo estava a impedir uma transferência de dados fiável.
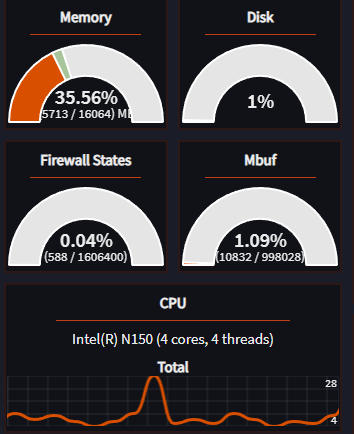
Na própria firewall, relatou mais tarde que a utilização da memória passou de aproximadamente 40% para cerca de 80%, dependendo da atividade, enquanto a utilização do CPU atingiu picos de cerca de 50% nas observações que tinha feito até então. Também reparou que a placa aquecia mais sob a carga de segurança e adicionou uma ventoinha antiga de 80 mm da AC Infinity, controlada pela temperatura, que, segundo afirmou, melhorou as temperaturas.
Estes detalhes são importantes porque transformam a página de um simples resumo de instalação numa verdadeira história de homelab: o sistema funcionou, mas o processo continuou a envolver a aprendizagem sobre a interação entre dispositivos de arranque, atribuições de interfaces, plug-ins, temperaturas e hardware de expansão.
De um router de consumo para uma rede que podes inspecionar
A mudança prática no uso diário não consistiu simplesmente em substituir um router por outro. O OPNsense deu ao Active_Learner05 uma rede que podia investigar.
O ponto de acesso podia concentrar-se no Wi-Fi. O switch de 2,5 GbE podia concentrar-se na distribuição. A ZimaBoard 2 podia concentrar-se no encaminhamento e na segurança. No OPNsense, o DNS, os serviços da firewall, a inspeção de tráfego, a deteção de intrusões e o CrowdSec podiam ser monitorizados de forma independente, em vez de estarem agrupados num equipamento opaco.
Essa separação também correspondia ao motivo original pelo qual comprou o hardware: utilizar as especificações como ponto de partida para aplicar conhecimentos existentes e continuar a aprender. A firewall não foi o fim da experiência. Foi um dos exemplos mais claros de como uma placa x86 de uso geral podia tornar-se um equipamento de rede especializado.
Dois sistemas ZimaBoard 2, duas direções diferentes
O sistema OPNsense é apenas um dos lados da configuração do Active_Learner05. A sua segunda ZimaBoard 2 1664 seguiu o caminho oposto, associando a placa a uma GPU externa e a uma RTX 4060 Ti para o Ollama, o Plex acelerado por GPU, as IT Tools e outras experiências.
Esse contraste ajuda a explicar a abordagem que tem à ZimaBoard 2. Não comprou duas máquinas idênticas para executar duas cargas de trabalho idênticas. Uma tornou-se infraestrutura de rede; a outra tornou-se uma plataforma para experiências com GPU, multimédia e IA. O elemento comum é a exploração.
A história ainda está a ser escrita
A história do Active_Learner05 e da Zima ainda está a ser escrita. Descreveu-se como alguém ainda novo no mundo dos computadores de placa única e que continua a explorar aquilo que o hardware consegue fazer. Isto faz com que esta firewall OPNsense seja menos um ponto final concluído e mais o primeiro projeto sério de redes construído em torno da placa.
O seu conselho, numa frase, para futuros utilizadores foi simples: "Experimenta e explora." Para conheceres a discussão completa sobre a firewall, ainda em desenvolvimento, visita o projeto OPNsense original da ZimaBoard 2 no Reddit. Também podes seguir o Active_Learner05 no Reddit à medida que o projeto continua.


