
Wyjaśnienie GitHub Agentic Autofix: od alertów bezpieczeństwa do pull requestów gotowych do przeglądu


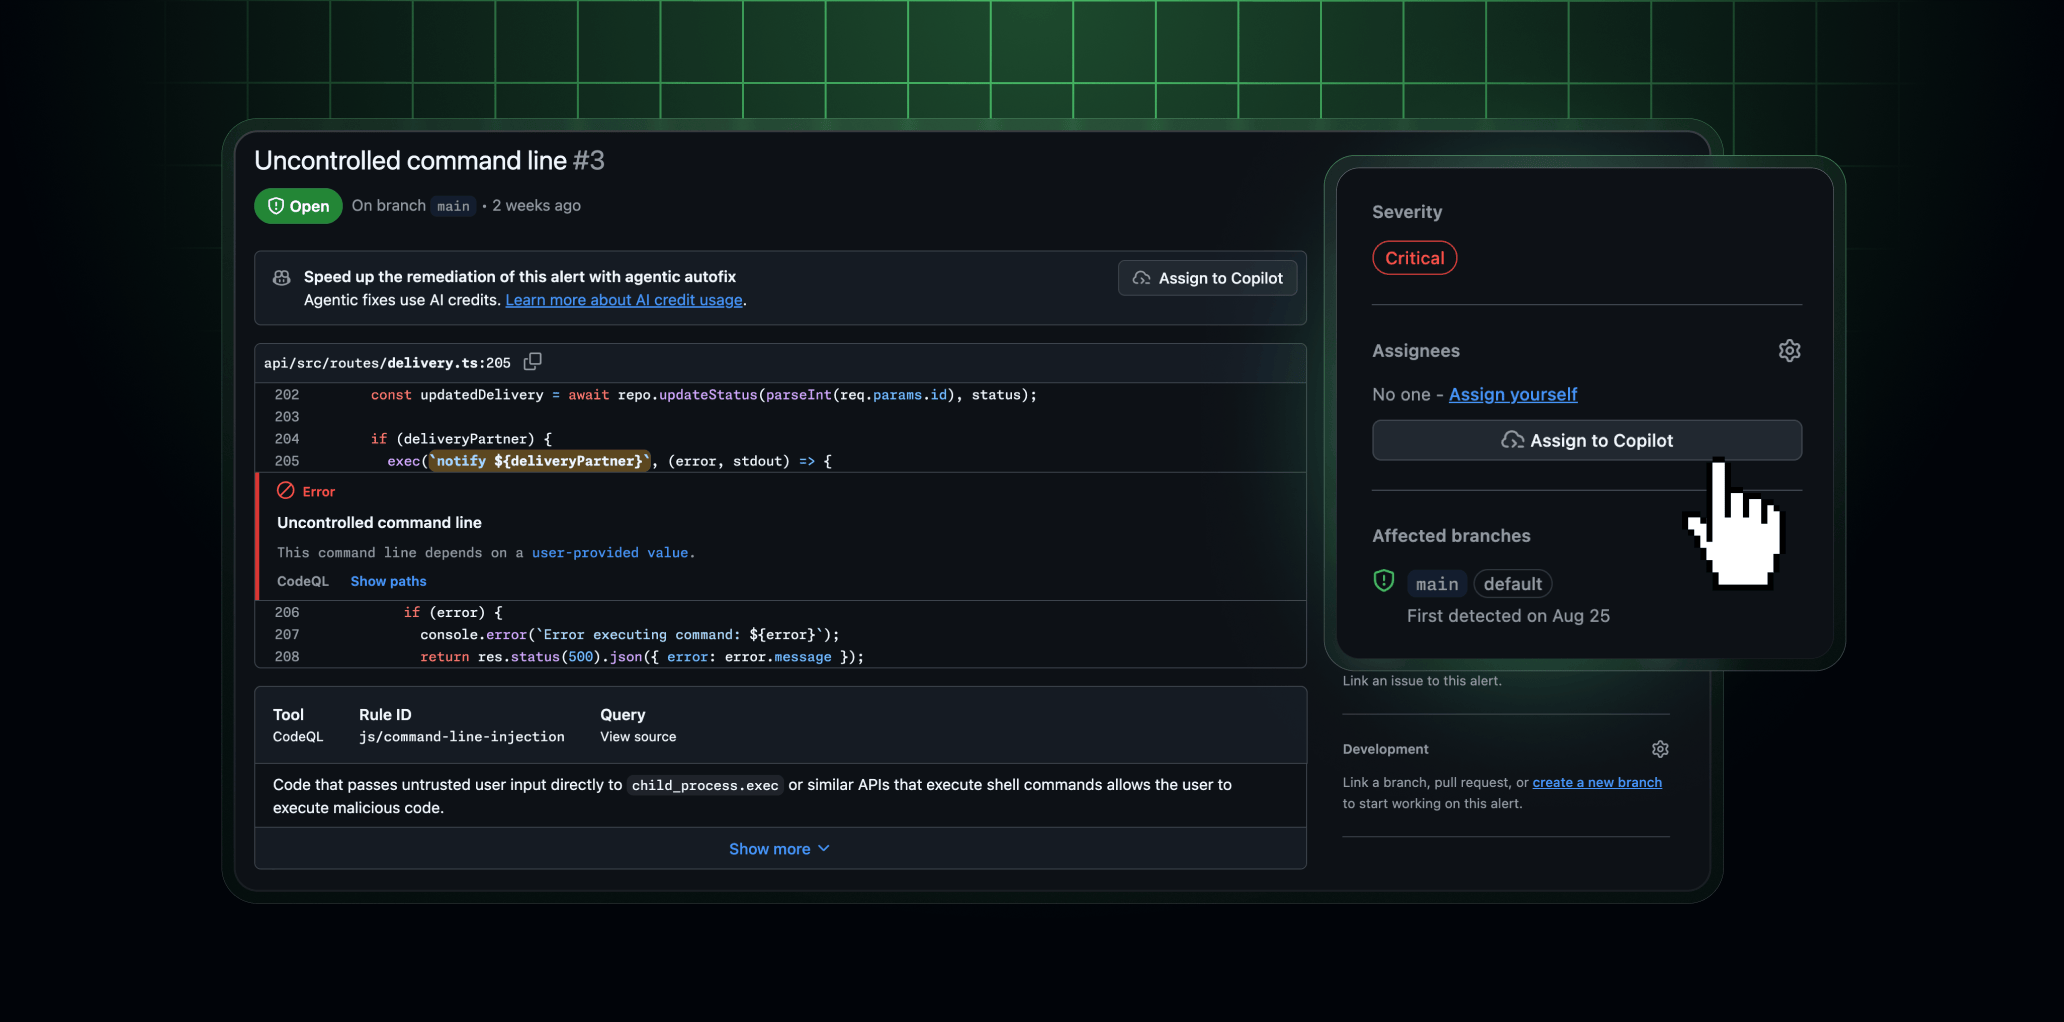
GitHub Agentic Autofix pomaga przejść od kwalifikującego się alertu bezpieczeństwa do zmiany kodu gotowej do przeglądu: analizuje odpowiednie pliki, proponuje poprawkę, ponownie uruchamia CodeQL i otwiera projekt pull request. Może ograniczyć pracę potrzebną do przejścia od alertu do potencjalnej poprawki. Zamknięcie alertu nie jest jednak równoznaczne z potwierdzeniem, że aplikacja działa poprawnie, ani z wdrożeniem zmiany.
W przypadku projektu serwera domowego przed wdrożeniem utworzonego obrazu lub pakietu przejrzyj różnice w kodzie, sprawdź zmienione działanie i przygotuj możliwość wycofania zmian. Powiąż wersję kodu źródłowego z faktycznym wdrożeniem. Projekt PR utworzony przez AI powinien ułatwiać podjęcie kolejnej decyzji, a nie utrudniać ustalenie, jakie oprogramowanie działa na Twoim NAS-ie.
Co Agentic Autofix robi z alertem?
Funkcja działa na odpowiednich plikach repozytorium, zamiast ograniczać się do jednej odosobnionej zmiany. GitHub opisuje iteracyjny proces, który przed utworzeniem projektu pull request weryfikuje kod za pomocą CodeQL. Przejrzyj wygenerowane podsumowanie i wyniki weryfikacji, analizując również sam kod.
Porównanie wykrywania podatności i ich usuwania wyjaśnia, dlaczego wykrycie problemu, zaproponowanie poprawki i wdrożenie rozwiązania to osobne etapy.
Które wymagania wstępne i ograniczenia mają znaczenie?
| Wymaganie | Co sprawdzić |
|---|---|
| Dostęp | Kwalifikujący się produkt zabezpieczeń Enterprise Cloud i zasady |
| Włączenie | Najpierw zasady Enterprise, a następnie ustawienia organizacji lub repozytorium |
| Rozliczenia | Wymagana konfiguracja rozliczeń, kredyty AI i wykorzystanie GitHub Actions |
| Zakres alertu | Alert, który można przypisać w gałęzi domyślnej |
| Wynik | Projekt PR do przeglądu, a nie automatyczne wdrożenie na produkcję |
Sprawdź aktualną oficjalną dostępność funkcji na swoim koncie. Nie zakładaj, że jest ona dostępna tylko dlatego, że możesz korzystać z uniwersalnego asystenta programowania.
Dlaczego poprawka wynikająca z analizy statycznej może nadal powodować problemy w aplikacji?
Analiza statyczna sprawdza właściwości określone przez swoje reguły i dostępny kontekst kodu. Zmiana może wyeliminować niebezpieczny przepływ danych, a jednocześnie odrzucać prawidłowe dane wejściowe, usuwać wymaganą funkcję lub zmieniać sposób autoryzacji. Celem powinno być bezpieczne wdrożenie zamierzonego działania, a nie tylko usunięcie alertu.
Opis funkcji Agentic Autofix w serwisie GitHub wyjaśnia ponowne uruchomienie CodeQL i wynik w postaci roboczego PR-a. Ponowne uruchomienie dostarcza cennych dowodów dotyczących alertu, ale nie jest kompleksową specyfikacją funkcjonalną. Porównaj wygenerowane wyjaśnienie ze ścieżką w kodzie i prawidłowym przypadkiem, który aplikacja nadal musi obsługiwać.
Co potwierdza pomyślne ponowne uruchomienie CodeQL?
Dostarcza dowodów dotyczących odpowiedniego wyniku analizy statycznej w ramach danej konfiguracji analizy. Nie potwierdza spełnienia wszystkich wymagań funkcjonalnych, poprawności integracji, ustawień wdrożenia ani migracji danych. Zmiana ścieżki autoryzacji może wyciszyć alert, a jednocześnie wpłynąć na prawidłowy przebieg pracy.
Skorzystaj z przewodnika po weryfikacji automatycznych poprawek, aby połączyć dowody dotyczące bezpieczeństwa z jednym ukierunkowanym testem zachowania. Rozszerz zakres testów, jeśli uzasadnia to różnica w kodzie lub utrzymująca się niepewność.
Jaki ma to wpływ na aplikacje hostowane samodzielnie?
Jest to najbardziej przydatne w przypadku kodu, który utrzymujesz w kwalifikującym się repozytorium. Aplikacja innej firmy lub środowisko wykonawcze PHP zwykle wymagają wydania wspieranego przez dostawcę. Edycja repozytorium wdrożeniowego nie załata środowiska wykonawczego dołączonego do niezmienionego obrazu.
Przewodnik po identyfikowaniu środowiska wykonawczego PHP i procedura weryfikacji komunikatów o zagrożeniach pomagają powiązać zmianę w kodzie źródłowym z usługą, której dotyczy problem.
Co powinno łączyć alert z działającą aplikacją na serwerze domowym?
| Etap | Identyfikator umożliwiający śledzenie |
|---|---|
| Ustalenie | Alert i lokalizacja w źródle, której dotyczy problem |
| Poprawka | Zweryfikowany commit lub PR |
| Kompilacja | Skrót obrazu lub wydanie pakietu |
| Wdrożenie | Usługa i działający artefakt |
| Weryfikacja | Istotne dowody dotyczące bezpieczeństwa i zachowania użytkowników |
Na przykład scalenie poprawionego pliku Dockerfile nie zastąpi kontenera, który nadal działa na starym obrazie. Dokumentacja odtwarzania usług Docker opisuje etap wdrożenia; przepływ pracy repozytorium opisuje poprawkę. Zachowaj oba wpisy, jeśli zmiana zabezpieczeń ma przynieść efekt operacyjny.
Skorzystaj z listy kontrolnej przeglądu i wdrożenia, aby sprawdzić konkretną zmianę, oraz z wykazu zaleceń dotyczących bezpieczeństwa, jeśli poprawka obejmuje również aktualizacje środowiska uruchomieniowego dostarczanego przez inne firmy. Jeśli repozytorium nie zawiera źródła zainstalowanej aplikacji, poproś jej faktycznego opiekuna o obsługiwaną wersję zamiast zakładać, że wygenerowaną poprawkę należy zastosować w działającym kontenerze.
Co należy zachować wraz z wdrożoną zmianą?
Zachowaj odniesienie do alertu, sprawdzony diff, wyniki odpowiednich testów, identyfikator zbudowanego artefaktu, datę wdrożenia i instrukcje przywracania poprzedniej wersji. Kopie zapasowe aplikacji przechowuj niezależnie od repozytorium. ZimaCube 2 może przechowywać te pliki, ale nie zmienia roboczego PR-a w zweryfikowane wdrożenie produkcyjne.
Aby poznać różnicę między wykrywaniem problemu w PR-ze a generowaniem szerszej poprawki, przeczytaj porównanie AI Scan i Agentic Autofix.
Często zadawane pytania
Czy Agentic Autofix automatycznie wdroży poprawkę na moim NAS-ie?
Nie. Opisany rezultat to roboczy pull request. Przegląd, scalenie, kompilacja i wdrożenie to osobne kroki.
Czy mogę przypisać alert występujący tylko w pull requeście?
Dokumentacja GitHub wskazuje obsługę kwalifikujących się alertów z gałęzi domyślnej, a nie alertów znalezionych wyłącznie w innych gałęziach lub PR-ach.
Czy zamknięty alert CodeQL dowodzi, że cała aplikacja działa poprawnie?
Nie. To dowód z analizy bezpieczeństwa, który należy uzupełnić ukierunkowanym przeglądem funkcjonalnym i testami.
Czy może zastąpić aktualizację zabezpieczeń od dostawcy aplikacji?
Nie. W przypadku pakietowego oprogramowania innych firm korzystaj z obsługiwanej wersji wydanej przez dostawcę, chyba że celowo utrzymujesz własną, sprawdzoną kompilację.
Powiązane artykuły
- Jak przeglądać i testować zmiany Agentic Autofix przed wdrożeniem na serwerze domowym
- GitHub AI Scan a Agentic Autofix: porównanie wykrywania i naprawiania
Źródła
- GitHub Agentic Autofix: alerty z gałęzi domyślnej i robocze PR-y
- Dokumentacja GitHub Autofix i proces przeglądu
Okładka: oficjalna grafika zapowiedzi GitHub Agentic Autofix. Źródło obrazu.

Polecane produkty

Centrum Technologii i Sztucznej Inteligencji
Więcej do przeczytania
Jak sprawdzić, czy uprawnienia agenta obejmują wyłącznie wymagane działania narzędziowe
Wyjaśnienie w pierwszej kolejności mechanizmu dotyczące tego, czy uprawnienia agenta obejmują tylko wymagane działania narzędzi, kompromisów związanych ze współdzielonymi zasobami, trzech często zadawanych pytań...
Jak zmierzyć wzmocnienie zapisu NAS podczas importowania indeksu wektorowego
Wyjaśnienie write amplification w serwerach NAS oparte na mechanizmach, kompromisy związane ze współdzielonymi zasobami, trzy często zadawane pytania dotyczące rozsyłania zapytań oraz praktyczny protokół...
Jak testować spójność punktu przywracania między modelami, indeksami i metadanymi
Wyjaśnienie spójności punktu przywracania z naciskiem na mechanizm, kompromisy związane ze współdzielonymi zasobami, trzy często zadawane pytania dotyczące rozgałęziania zapytań oraz praktyczny protokół weryfikacji.


