
GitHub AI-Scan vs. agentische automatische Fehlerbehebung: Erkennung und Behebung im Vergleich


GitHub AI Scan und Agentic Autofix kommen an unterschiedlichen Stellen im Sicherheitsworkflow zum Einsatz. AI Scan ergänzt qualifizierende Pull Requests um Hinweise. Agentic Autofix verarbeitet geeignete Code-Scanning-Alerts auf dem Standard-Branch und erstellt eine mögliche Korrektur sowie einen Draft-PR. Sie sollten nicht als automatische Pipeline von der Erkennung bis zur Produktionsumgebung betrachtet werden.
Verwenden Sie bei einem selbst gehosteten Projekt jedes Ergebnis als Grundlage für die nächste Entscheidung. Prüfen Sie ein gemeldetes Problem und einen vorgeschlagenen Fix, stellen Sie das unterstützte Artefakt bereit und überprüfen Sie den laufenden Dienst. Ein NAS kann Quell- und Wiederherstellungsdateien speichern, während die Sicherheits- und Bereitstellungsarbeiten weiterhin bei den Projektverantwortlichen liegen.
Was liefert jede Funktion?
| Dimension | AI Scan | Agentic Autofix |
|---|---|---|
| Hauptzweck | Zusätzliche Sicherheitserkennung für PRs | Vorgeschlagene Behebung geeigneter Alerts |
| Eingabe | Qualifizierende Änderungen an Pull Requests | Zuweisbarer Code-Scanning-Alert auf dem Standard-Branch |
| Ergebnis | KI-gekennzeichnete Hinweise | Von Ihnen geprüfter Draft-PR und Validierungsnachweise |
| Automatische Merge-Blockierung | AI-Scan-Findings können dies nicht durchsetzen | Das Erstellen eines Drafts genehmigt keinen Merge |
| Auswirkung auf die Produktionsumgebung | Keine direkte Bereitstellung | Keine direkte Bereitstellung |
Die Übersicht zu AI Scan und die Übersicht zu Agentic Autofix erläutern jeweils den Funktionsumfang. Auch Zugriffs-, Richtlinien- und Abrechnungsvoraussetzungen unterscheiden sich.
Wird jedes AI-Scan-Finding zu einer Agentic-Autofix-Aufgabe?
Gehen Sie nicht davon aus. Die dokumentierten Findings von AI Scan beschränken sich auf PRs, während der Agentic-Autofix-Flow geeignete Alerts auf dem Standard-Branch voraussetzt. Eine verfügbare Lösungsvorschlag in einem PR belegt nicht, dass jedes Finding in den separaten agentischen Workflow aufgenommen werden kann.
Prüfen Sie die für den tatsächlichen Fund angezeigte unterstützte Aktion. Halten Sie beim Dokumentieren der Behebung den Ursprung des Problems, den Branch und die Validierungsmethode fest.
Warum wird eine für einen PR vorgeschlagene Lösung nicht automatisch zu einem zuweisbaren Alert auf dem Standard-Branch?
Eine Befundansicht und ein Behebungsworkflow sind unterschiedliche Produktkonzepte. Die Dokumentation zu AI Scan beschreibt beratende Befunde, die nur in PRs auftreten; der dokumentierte Umfang von Agentic Autofix betrifft berechtigte Code-Scanning-Warnmeldungen im Standard-Branch. Eine ähnliche Verwendung des Begriffs „Autofix“ bedeutet nicht, dass sich jeder PR-Befund über denselben Weg zuweisen lässt.
Prüfe vor der Planung der Automatisierung, welche Aktion für den Befund und seinen Branch tatsächlich angeboten wird. Halte die Analysequelle und den unterstützten nächsten Schritt fest. So verhinderst du, dass du einen Prozess auf einer Schaltfläche oder einem Warnmeldungsobjekt aufbaust, das für diese Ergebnisklasse nicht verfügbar ist.
Welche Funktion sollte ich zuerst aktivieren?
Gehe von deiner Lücke aus. Wenn relevanten PR-Änderungen eine nützliche Abdeckung fehlt, prüfe die Berechtigung und Richtlinien für AI Scan. Hat ein berechtigtes Repository einen Rückstand an unterstützten Warnmeldungen, für die Korrekturen benötigt werden, prüfe den Zugang zu Agentic Autofix und die Review-Kapazität. Keine der beiden Entscheidungen setzt voraus, so zu tun, als sei die jeweils andere Phase bereits abgeschlossen.
Die Anleitung zu den AI-Scan-Einstellungen hilft bei der Einrichtung der Erkennung. Stelle sicher, dass jemand zusätzliche Befunde tatsächlich überprüft, bevor du das Scan-Volumen erhöhst.
Welche Arbeit bleibt nach einer automatisch erstellten Korrektur für Menschen übrig?
Prüfe die Anwendbarkeit, das beabsichtigte Verhalten und den Umfang des Diffs. Ein erfolgreiches Ergebnis der statischen Analyse belegt weder eine korrekte Migration noch ein intaktes Berechtigungsmodell oder eine bereitgestellte Korrektur. Prüfe die relevanten Belege und fordere Änderungen an, wenn der Patch eine sichtbare Warnmeldung auf Kosten eines fehlerhaften legitimen Workflows beseitigt.
Folge der Anleitung zum Überprüfen und Bereitstellen von Autofix. Halte Code-Reviews und die Wartung von Betriebssystemen oder Images aufeinander abgestimmt, ohne sie als dieselbe Maßnahme zu behandeln.
Wie sollte ein Maintainer die nächste Sicherheitsverbesserung auswählen?
| Aktuelle Lücke | Nächster sinnvoller Schritt |
|---|---|
| Relevante PRs sind nicht abgedeckt | Berechtigung und Umfang von AI Scan prüfen |
| Für berechtigte Warnmeldungen fehlen Korrekturvorschläge | Agentic Autofix und Review-Kapazität bewerten |
| Vorgeschlagene Korrekturen werden nicht überprüft | Zuständigkeit für Reviews und Abnahmekriterien festlegen |
| Zusammengeführte Änderungen gelangen nicht in die Produktion | Nachvollziehbarkeit vom Build bis zur Bereitstellung verbessern |
| Laufzeit-Provenienz ist unbekannt | Installierte Apps und Pakete erfassen |
Die Wahl hängt davon ab, wo die Arbeit ins Stocken gerät. Wenn dein Heimserver hauptsächlich vom Anbieter bereitgestellte Images ausführt, bringt das Hinzufügen eines Agenten zum Patchen von Quellcode womöglich weniger als die Pflege der Image-Provenienz und der Zuständigkeit für Updates. Wenn du eigenen Code pflegst, kann eine überprüfbare Korrektur als Vorschlag den Zeitaufwand für die Untersuchung von Warnmeldungen verringern.
Verwenden Sie den Workflow zur Überprüfung generierter Änderungen und das Framework zum Vergleich von Erkennung und Bereitstellung, um diese Phasen miteinander zu verknüpfen. Legen Sie ausdrücklich fest, wann die Arbeit als abgeschlossen gilt: Die zutreffende Korrektur läuft, und das erforderliche Verhalten funktioniert weiterhin. Weder die Anzahl der Funde noch die Anzahl KI-generierter Pull-Requests ist dieses endgültige Ergebnis.
Wie sollte dies in eine Wartungsroutine für Heimserver eingebunden werden?
Verwenden Sie einen kurzen Projektvermerk, der den Fund, die überprüfte Korrektur, das Release-Artefakt und die Bereitstellung miteinander verknüpft. Bewahren Sie bei Drittanbieter-Apps Links zu Herstellerempfehlungen sowie Informationen zu unterstützten Image- oder Paketaktualisierungen auf, statt davon auszugehen, dass Repository-Tools alles auf dem Server patchen können.
Der Leitfaden zur Bestandsaufnahme von Heimserver-Patches bietet diese operative Verbindung. Separate Backups und wiederherstellbare Originale bleiben nützlich, unabhängig davon, welche GitHub-Funktion das erste Signal geliefert hat.
Häufig gestellte Fragen
Ist AI Scan dasselbe wie Agentic Autofix?
Nein. AI Scan liefert Ergebnisse in Pull Requests; Agentic Autofix schlägt Änderungen für geeignete Code-Scanning-Warnmeldungen im Standard-Branch vor.
Wird eine der beiden Funktionen automatisch jede App auf meinem NAS patchen?
Nein. Sie funktionieren in unterstützten Repository-Workflows und sind kein universeller Updater für Heimserver.
Können Ergebnisse von AI Scan zu verbindlichen Merge-Anforderungen werden?
Nicht gemäß dem dokumentierten Verhalten der Empfehlung. Konfigurieren Sie unterstützte, durchsetzbare Prüfungen und erforderliche Reviews separat.
Welches endgültige Sicherheitsergebnis muss überprüft werden?
Die zutreffende überprüfte Korrektur ist im laufenden Dienst bereitgestellt, und das betroffene Verhalten funktioniert weiterhin.
Verwandte Artikel
- GitHub Agentic Autofix erklärt: Von Sicherheitswarnungen zu überprüfbaren Pull-Requests
- So überprüfen und testen Sie Änderungen von Agentic Autofix, bevor Sie sie auf Ihrem Heimserver bereitstellen
Quellen
- GitHub Agentic Autofix: Warnmeldungen für den Standard-Branch und Entwurfs-Pull-Requests
- GitHub-AI-Scan-Dokumentation: Ergebnisse, Einschränkungen und Aktivierung
- GitHub-Autofix-Dokumentation und Review-Workflow
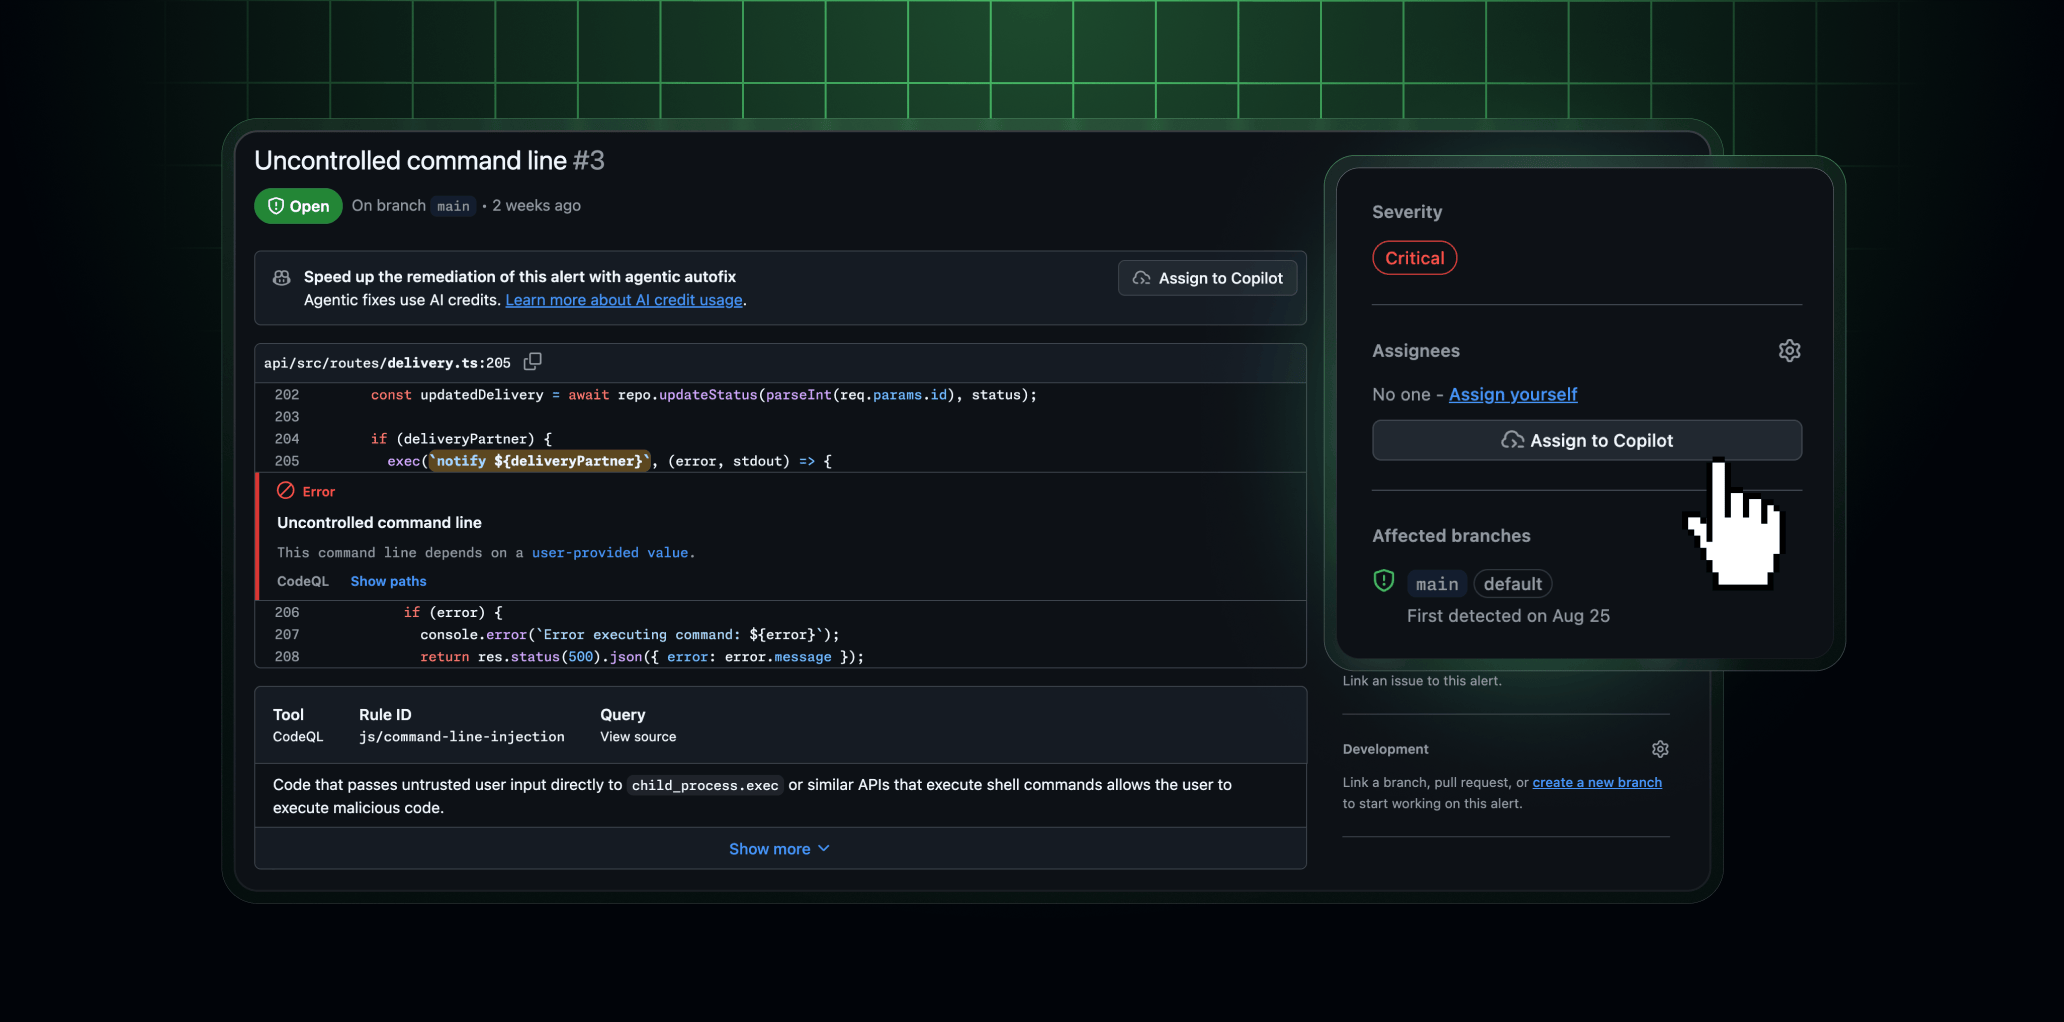
Titelbild: Offizielles Ankündigungsbild zu GitHub Agentic Autofix. Bildquelle.

Empfohlene Produkte

Produktvergleiche
Mehr zum Lesen
LFM2.5-24B-A2B vs. DeepSeek-API: Was passt besser zu deinem Home-Server-Agenten-Workflow?
Vergleiche lokale Inferenz mit LFM2.5-24B-A2B mit der DeepSeek-API für Home-Server-Agenten: Datenschutzgrenzen, Hardware, Wartung, Qualität und Kosten.
Granite Speech 5.0 vs. Cloud-Transkription: Datenschutz, Hardware und Genauigkeit im Vergleich
Vergleiche die lokale Granite Speech 5.0 mit der Cloud-Transkription hinsichtlich Audiodatenschutz, Einrichtung, Hardware, Genauigkeit, Wartung und NAS-Archiv-Workflows.

Claude Duet vs. ChatGPT Dots: Laufende Arbeit, Dateizugriff und Genehmigungen im Vergleich
Vergleichen Sie Claude Duet und ChatGPT Dots hinsichtlich laufender Aufgaben, verbundener Apps, Computerzugriff, Dateigrenzen und Überprüfungsoptionen in persönlichen Cloud-Workflows.


