
Een homelab voor studenten voor programmeerlessen, cybersecuritylabs en mediaopslag


Een homelab voor studenten kan programmeerlessen, cybersecurity-oefeningen en mediaopslag op één fysieke machine ondersteunen wanneer stabiele en experimentele workloads niet dezelfde vertrouwens-, netwerk- of herstelgrens delen.
De eerste regel is om cursuswerk en media als beschermde gegevens te behandelen en beveiligingsdoelen, testnetwerken en wegwerpvirtuele machines als opnieuw op te bouwen te beschouwen. Het lab mag nooit systemen, netwerken of accounts onderzoeken die de student niet bezit of waarvoor geen toestemming is om ze te testen.
Breng de drie workloads in kaart voordat je software installeert
Maak een lijst van de programmeerdiensten die moeten blijven bestaan, zoals Git-repositories, databases, buildtools en previewtoepassingen. Noteer hun poorten, datapaden, geheugengebruik en of klasgenoten toegang nodig hebben.
Definieer cybersecurity-oefeningen aan de hand van besturingssystemen, het aantal gelijktijdige VM's, behoeften aan geïsoleerde netwerken, snapshots en verwachte destructieve acties. Kwetsbare doelen en aanvalstools horen thuis in een netwerk dat alleen voor het lab is bestemd, zonder route naar huisgenoten, de campusinfrastructuur of gezinsopslag.
Schat de omvang van de mediabibliotheek, clientindelingen, gelijktijdige streams en back-upvereisten. De mediacapaciteit kan snel groeien, maar voor afspelen is doorgaans minder geheugen nodig dan voor meerdere beveiligings-VM's die tegelijk draaien.
Maak zones voor stabiliteit, het lab en opslag
Plaats hostbeheer, Git en beschermde applicatiestatus in de stabiele zone. Gebruik normale gebruikersaccounts voor cursuswerk en aparte beheerdersgegevens, zodat opdrachten voor de les niet automatisch wijzigingen op hostniveau veroorzaken.
Maak een geïsoleerde virtuele switch of een host-only-netwerk voor beveiligingsdoelen. Begin zonder uitgaande route; voeg alleen een gecontroleerd updatepad toe wanneer de oefening dat vereist en verwijder het pad daarna voordat je gaat testen.
Gebruik de tabel als uitgangspunt voor de grens en leg elke uitzondering vast.
| Beslissingsgebied | Beoordeling | Grens |
|---|---|---|
| Stabiele zone | Git, databases, beheer | Beschermd en geback-upt |
| Labzone | Kwetsbare doelen en tools | Geïsoleerd en wegwerpbaar |
| Opslagzone | Media- en cursuswerkkopieën | Eerst gekoppeld met quota's |
Wijs resources toe en start diensten in een veilige volgorde
Reserveer hostgeheugen, schijfruimte en CPU voordat je resources aan gasten toewijst. Stel limieten in voor media-indexering, buildtaken en VM's, zodat een oefening voor de les shares of SSH-beheer niet onresponsief kan maken.
Koppel permanente opslag voordat je databases, Git-diensten en mediatoepassingen start. Bewaar schijven van wegwerp-VM's en caches in een apart gebied en gebruik quota's, zodat snapshots of pakketopnamen het beschermde volume niet kunnen vullen.
Een gerelateerd leertraject voor een homelab voor studenten van ZimaSpace verbindt Linux, Git, containers, databases en herstel gedurende een semester.
Een onafhankelijke handleiding voor het opzetten van een cybersecurity-lab laat zien hoe virtuele machines en geïsoleerde doelen praktijkoefeningen mogelijk maken zonder een groot fysiek rack.

Controleer isolatie, herstel en dagelijks gebruik
Controleer vanuit een VM voor beveiligingstests of beschermde mediashares, het beheeradres van de host, apparaten van huisgenoten en het upstream-netwerk onbereikbaar zijn, tenzij een gedocumenteerde regel expliciet toegang toestaat. Beschouw onverwachte bereikbaarheid als een mislukte configuratie.
Start de host opnieuw op en controleer of stabiele mounts, Git, databases en mediadiensten terugkeren voordat optionele labgasten worden gestart. Herstel één repository en één applicatiedatabase en maak een wegwerpdoel opnieuw aan vanuit de template.
De configuratie is geslaagd wanneer programmeerwerk resets van het lab overleeft, het beveiligingsnetwerk niet kan ontsnappen, het afspelen van media bruikbaar blijft onder de verwachte belasting en beschermde gegevens vanaf een andere kopie kunnen worden hersteld. Voeg geen gasten meer toe als de host begint te swappen, de opslag volloopt of de isolatieregels onduidelijk worden.

Aanbevolen producten

NAS- en serverconfiguratie
Meer om te lezen

Waarom hebben studenten informatica baat bij een aparte Linux-labcomputer?
Een aparte Linux-machine is handig wanneer projecten permanente services of veilig falen vereisen; een laptop-VM blijft beter voor draagbaar, opnieuw instelbaar cursuswerk.
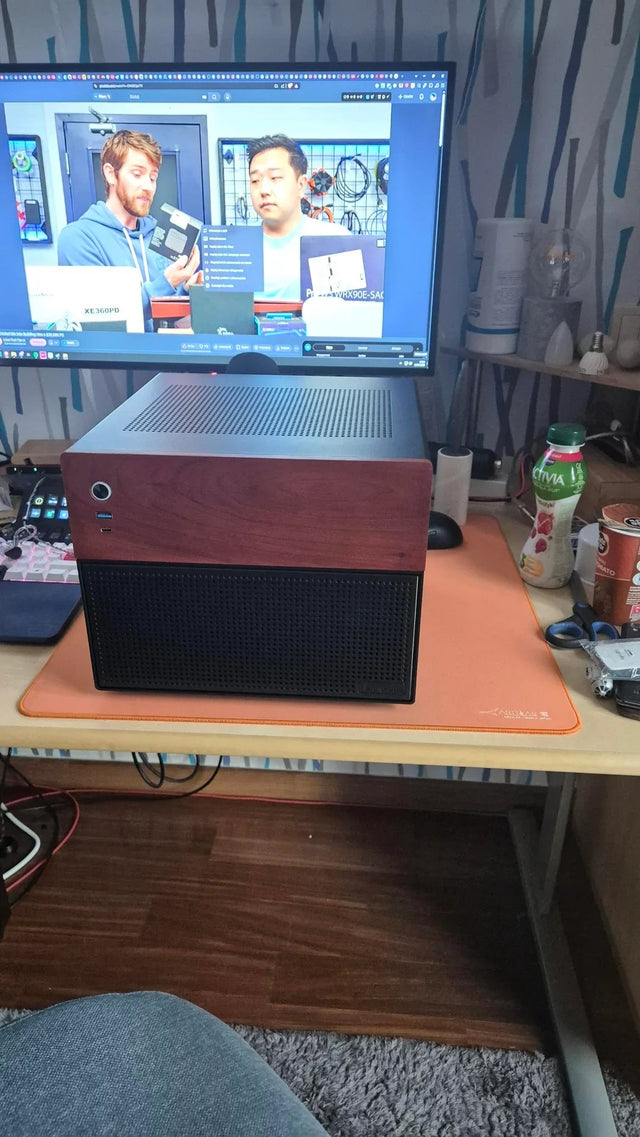
Wat kan een energiezuinige thuisserver vervangen in een gedeeld studentenappartement?
Een kleine server kan gedeelde lokale services centraliseren, maar mag geen back-up op een externe locatie, persoonlijke privacygrenzen of gegarandeerde cloudbeschikbaarheid vervangen.
Een homeserver voor een studentenkamer bouwen zonder het enige bureau in beslag te nemen
Een server voor een studentenkamer moet passen binnen één kleine, stille, energiezuinige servicegrens, met overzichtelijke kabels, privétoegang en herstelmogelijkheden buiten de kamer.


