
Ett homelab för studenter för programmeringskurser, cybersäkerhetslabb och medielagring


Ett studenthemmlab kan stödja programmeringskurser, cybersäkerhetsövningar och medielagring på en fysisk maskin när stabila och experimentella arbetsbelastningar inte delar samma förtroende-, nätverks- eller återställningsgräns.
Den första regeln är att hålla kursarbete och media som skyddade data, samtidigt som säkerhetsmål, testnätverk och tillfälliga virtuella maskiner behandlas som sådant som kan byggas om. Labbet får aldrig undersöka system, nätverk eller konton som studenten inte äger eller har tillstånd att testa.
Kartlägg de tre arbetsbelastningarna innan du installerar programvara
Lista de programmeringstjänster som måste finnas kvar, till exempel Git-repositorier, databaser, byggverktyg och förhandsvisningsapplikationer. Notera deras portar, datasökvägar, minnesanvändning och om klasskamrater behöver åtkomst.
Definiera cybersäkerhetsövningarna utifrån operativsystem, antal samtidiga virtuella maskiner, behov av isolerade nätverk, ögonblicksbilder och förväntade destruktiva åtgärder. Sårbara mål och attackverktyg hör hemma i ett nätverk som endast används för labbet och som saknar rutt till rumskamrater, campusinfrastruktur eller familjens lagring.
Uppskatta mediebibliotekets storlek, klientformat, antal samtidiga strömmar och krav på säkerhetskopiering. Mediekapaciteten kan växa snabbt, men uppspelning kräver vanligtvis mindre minne än flera säkerhetsvirtuella maskiner som körs samtidigt.
Skapa stabila zoner, labbzoner och lagringszoner
Placera värdhantering, Git och skyddat applikationstillstånd i den stabila zonen. Använd vanliga användarkonton för kursarbete och separata administratörsbehörigheter så att kommandon i undervisningen inte automatiskt leder till ändringar på värdnivå.
Skapa en isolerad virtuell switch eller ett värdinternt nätverk för säkerhetsmål. Börja utan utgående rutt. Lägg bara till en kontrollerad uppdateringssökväg när övningen kräver det och ta sedan bort sökvägen innan testningen.
Använd tabellen som grundläggande gräns och dokumentera varje undantag.
| Beslutsområde | Bedömning | Gräns |
|---|---|---|
| Stabil zon | Git, databaser, hantering | Skyddad och säkerhetskopierad |
| Labbzon | Sårbara mål och verktyg | Isolerad och tillfällig |
| Lagringszon | Media och kopior av kursarbete | Monteras först med kvoter |
Fördela resurser och starta tjänster i säker ordning
Reservera värdminne, diskutrymme och CPU innan du tilldelar resurser till gäster. Sätt gränser för medieindexering, byggjobb och virtuella maskiner så att en kursövning inte gör delade lagringsresurser eller SSH-hantering oåtkomliga.
Montera beständig lagring innan du startar databaser, Git-tjänster och medieapplikationer. Håll diskar för tillfälliga virtuella maskiner och cacheminnen i ett separat område och använd kvoter så att ögonblicksbilder eller paketinspelningar inte kan fylla den skyddade volymen.
En relaterad ZimaSpace-lärsökväg för studenthemmlab kopplar samman Linux, Git, containrar, databaser och återställning under en termin.
En oberoende genomgång av cybersäkerhetslabb visar hur virtuella maskiner och isolerade mål möjliggör praktisk träning utan att kräva ett stort fysiskt rack.

Verifiera isolering, återställning och vardagsanvändning
Från en virtuell maskin för säkerhetstestning ska du bekräfta att skyddade medieresurser, värdens hanteringsadress, rumskamraters enheter och uppströmsnätverket är oåtkomliga, såvida inte en dokumenterad regel uttryckligen tillåter åtkomst. Betrakta oväntad åtkomst som en misslyckad konfiguration.
Starta om värden och kontrollera att stabila monteringar, Git, databaser och medietjänster återkommer innan valfria labbgäster. Återställ ett repositorium och en applikationsdatabas och återskapa ett tillfälligt mål från dess mall.
Installationen är godkänd när programmeringsarbetet överlever labbåterställningar, säkerhetsnätverket inte kan ta sig ut, medieuppspelningen förblir användbar under förväntad belastning och skyddade data kan återställas från en annan kopia. Sluta lägga till gäster om värden börjar använda växlingsutrymme, lagringen blir full eller isoleringsreglerna blir oklara.

Rekommenderade produkter

NAS- och serverinstallation
Mer att läsa

Varför har datavetenskapsstudenter nytta av en separat Linux-labbdator?
En separat Linux-maskin är till hjälp när projekt behöver permanenta tjänster eller säker felhantering; en virtuell maskin på en bärbar dator är fortfarande bättre...
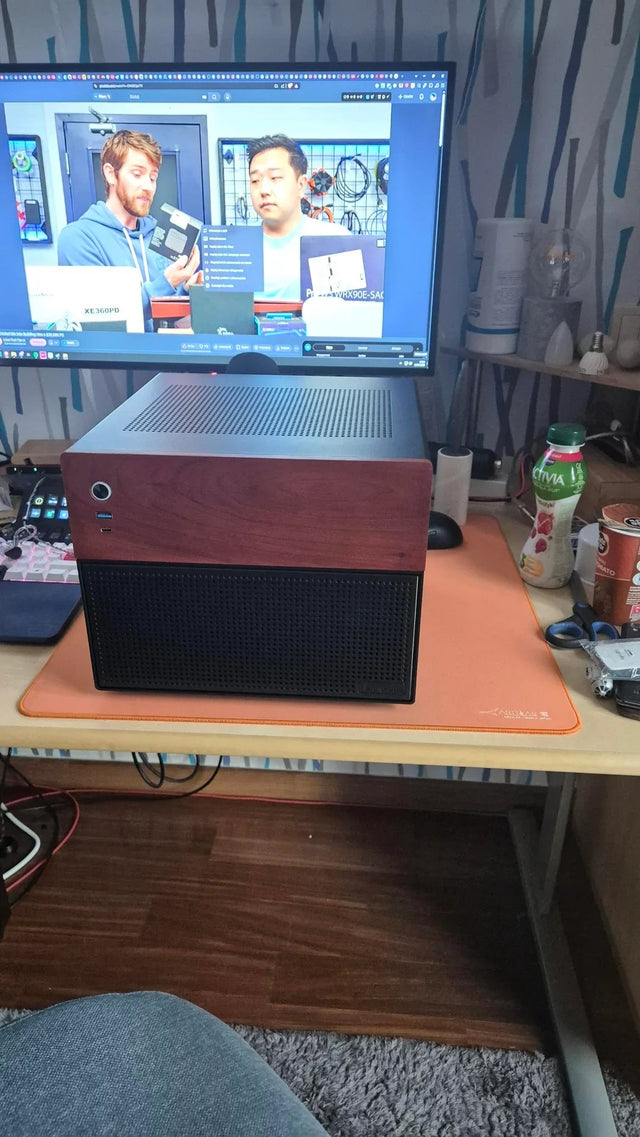
Vad kan en strömsnål hemmaserver ersätta i en delad studentlägenhet?
En liten server kan samla delade lokala tjänster, men den bör inte ersätta säkerhetskopiering på annan plats, personliga integritetsgränser eller garanterad drifttid i molnet.
Så bygger du en hemmaserver i studentrummet utan att ta över det enda skrivbordet
En studentkorridorsserver bör rymma en liten, tyst och strömsnål tjänstegräns med samlade kablar, privat åtkomst och återställning utanför rummet.


