
En hälsning från Zima
Tack, Active_Learner05, för att du behandlar ZimaBoard 2 som en plattform att lära dig av, snarare än som en låda med endast en fast funktion. Att förvandla en ZimaBoard 2 1664 till en OPNsense-brandvägg och sedan arbeta dig igenom lagring, startordning, gränssnittstilldelning, omvandling till åtkomstpunkt och säkerhetsplugin visar den typ av praktiskt utforskande som gör ett homelab verkligen användbart.
Vi uppskattar särskilt att du delade processen medan den fortfarande var ett pågående arbete. Det värdefulla är inte bara att brandväggen kom online, utan att andra användare kan se besluten bakom den: varför OPNsense blev det primära operativsystemet, hur nätverket anslöts, vilka säkerhetstjänster som aktiverades, vad som gick fel under installationen och vad du lärde dig genom att lösa problemen själv.
— Zima
Möt Active_Learner05
Active_Learner05 beskriver sig själv som en mångsysslare med erfarenhet inom konst, spelutveckling, rymduppdrag, amatörradio och programmering. Även när han har tagit ett steg bort från traditionellt arbete av hälsoskäl har han fortsatt att skapa genom att skriva, publicera böcker, sälja digitala produkter och utforska nya tekniska projekt.
Det var denna nyfikenhet som ledde till att två ZimaBoard 2 1664-system hamnade i hans setup. Det ena blev en dedikerad säkerhetsenhet för hemnätverket byggd kring OPNsense. Det andra tog en helt annan riktning med ett eGPU-kort och ett äldre RTX 4060 Ti för Ollama, Plex, IT Tools och andra experiment. I den här berättelsen ligger fokus på det första kortet: hur han förvandlade det till brandväggen och routern i centrum av sitt hemnätverk.
Du kan följa Active_Learner05 på Reddit för att se hur projektet fortsätter utanför den här sidan.
Varför ZimaBoard 2 blev brandväggsplattformen
Valet började med specifikationerna för ZimaBoard 2, snarare än med en enda förutbestämd användning. Active_Learner05 ville ha hårdvara som han kunde använda för att tillämpa det han redan kunde, samtidigt som han fortsatte att lära sig om nätverk, hemsäkerhet, programmering, produktivitet och andra självhostade arbetslaster.
För brandväggsprojektet innebar det att använda kortet som en dedikerad OPNsense-värd i stället för att låta ZimaOS vara det primära operativsystemet. Hans publicerade konfiguration listar en Intel N150-processor, 16 GB minne, en Crucial SSD på 500 GB och en OPNsense-stack som innehåller Suricata, Unbound, Zenarmor och CrowdSec.
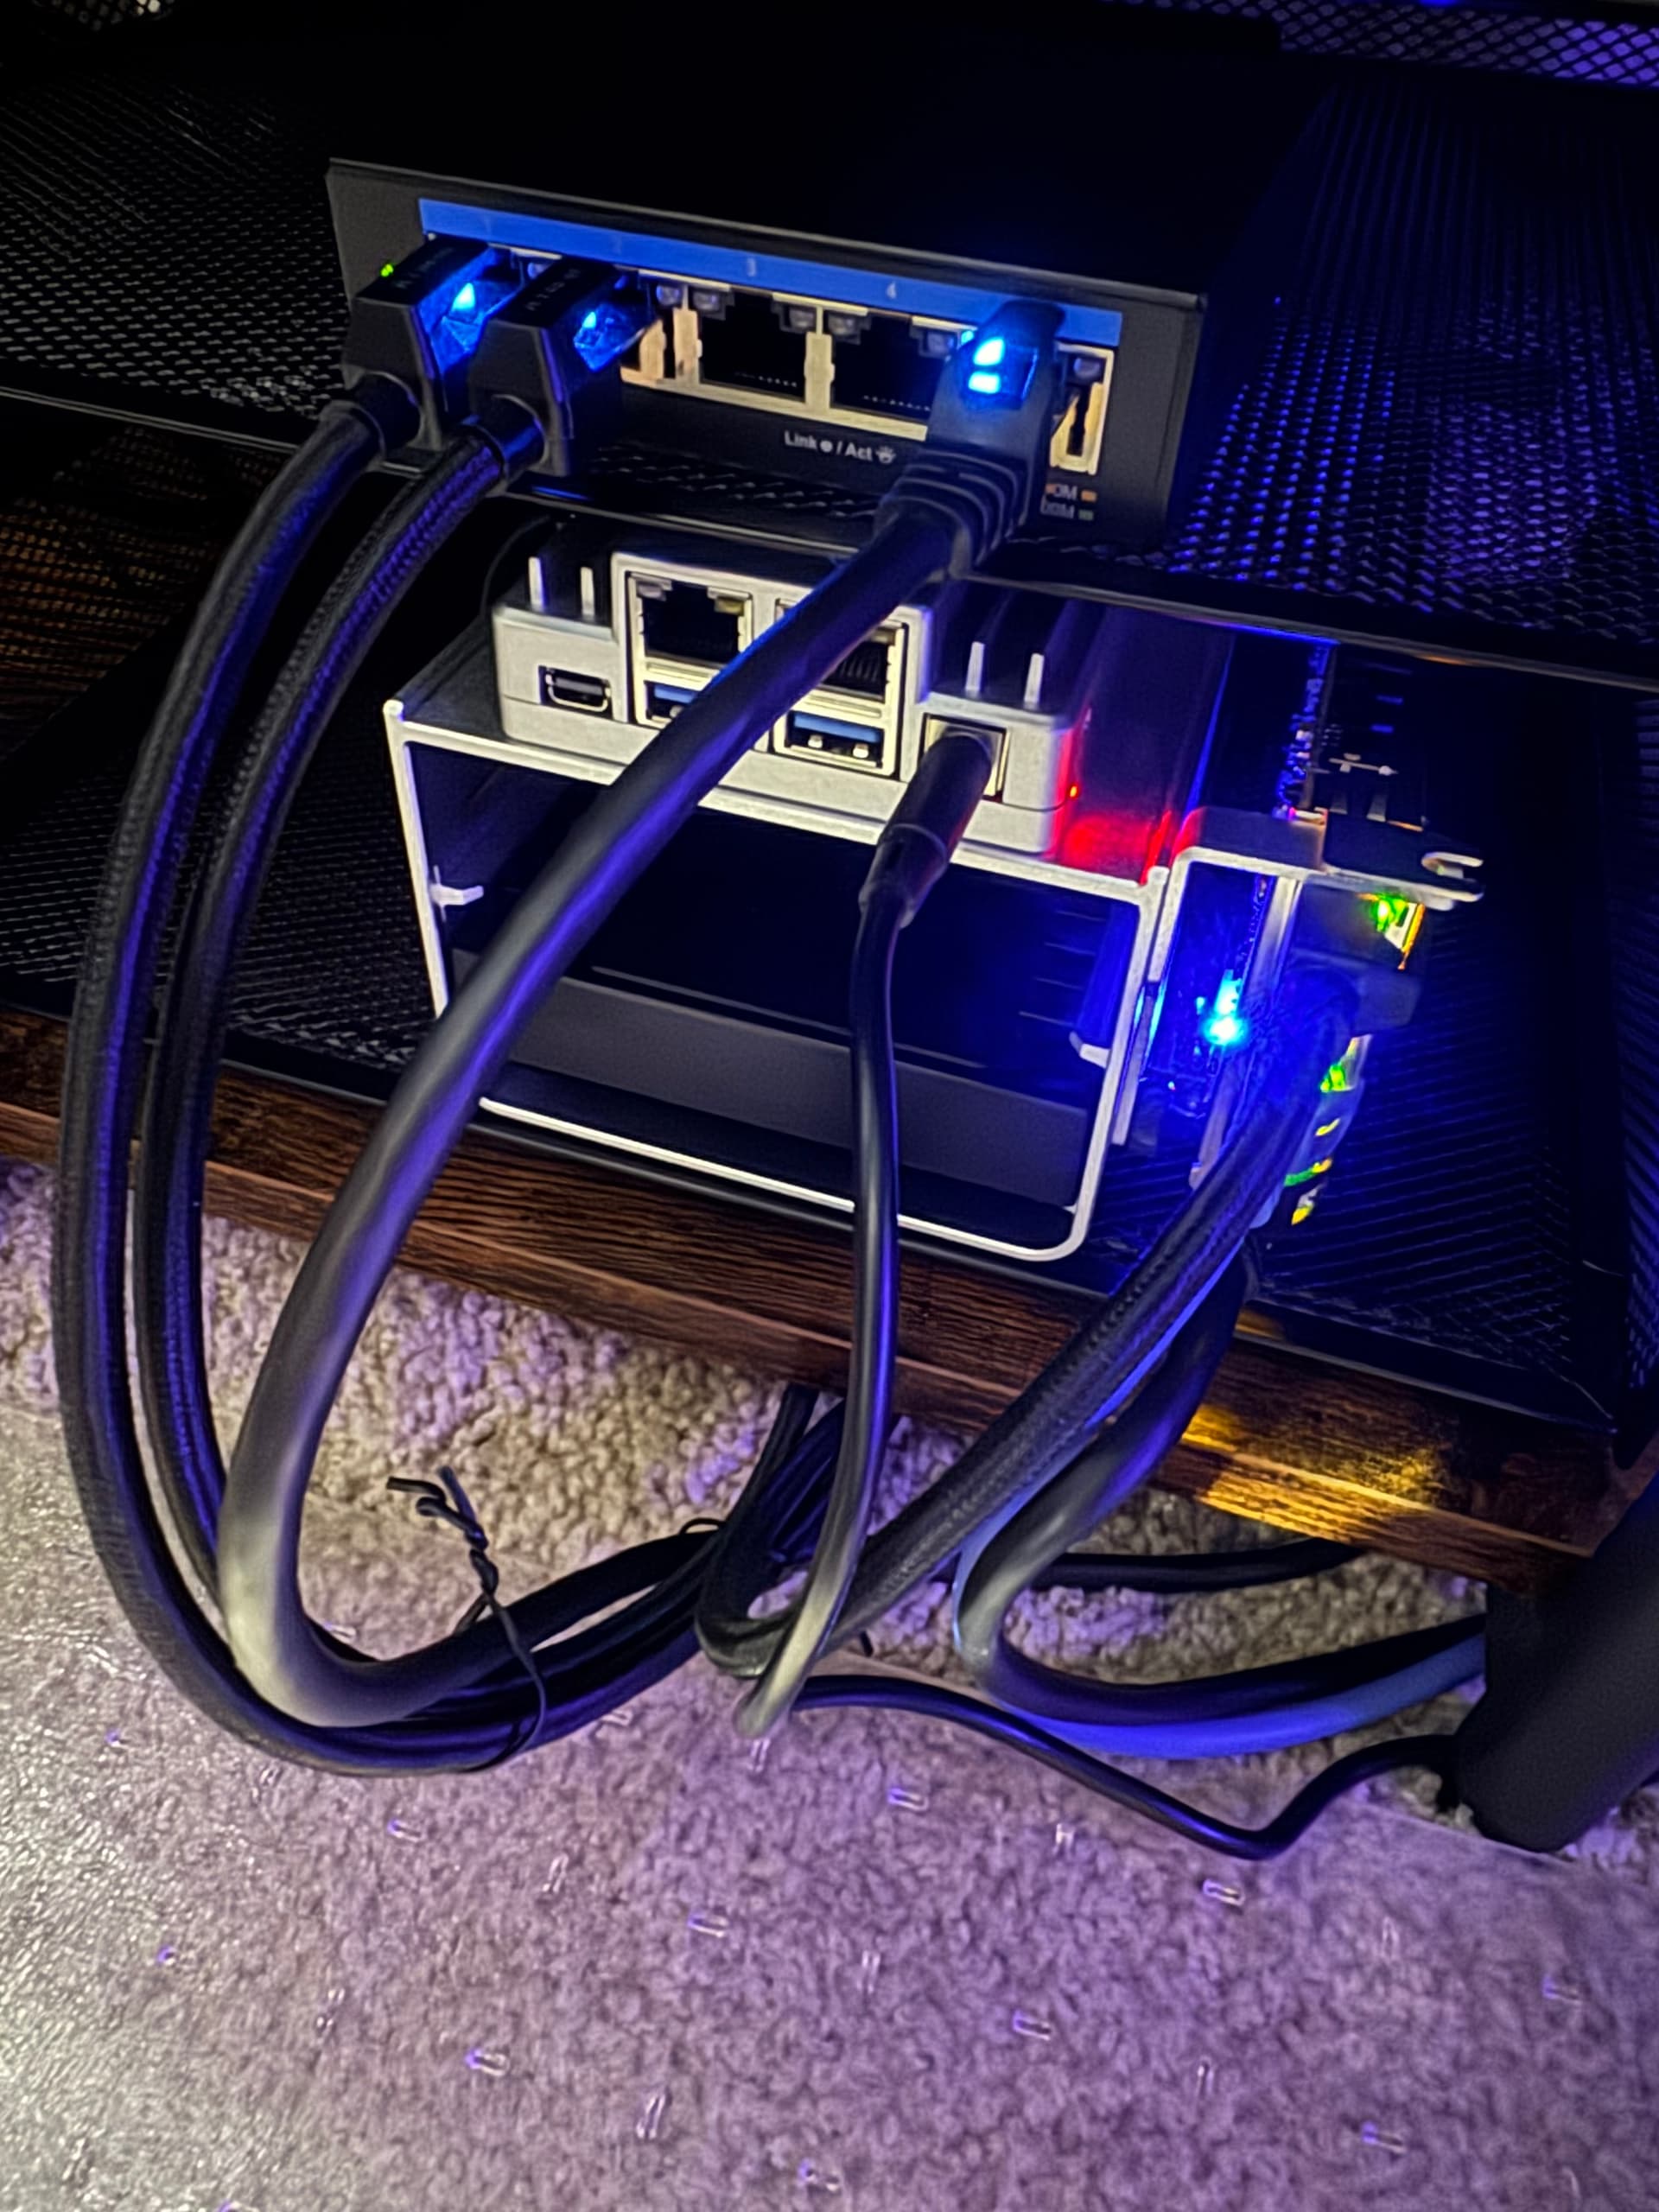
Installera OPNsense på en SATA-SSD
Den första uppstarten var enkel. Active_Learner05 beskrev kortet som lätt att komma igång med och nästan plug-and-play, men installationen av OPNsense innebar det första verkliga inlärningssteget.
Han ville köra OPNsense från en SATA-SSD i stället för att fortsätta använda fabrikssystemet på det interna eMMC-minnet. Det krävde att startkonfigurationen ändrades så att den externa SSD:n blev den föredragna disken för operativsystemet. I sin bygglogg på Reddit dokumenterade han hur han installerade ZimaBoards fabriksbaserade återställningsmiljö för reservåtkomst, skapade installationsmedia för OPNsense och sedan installerade OPNsense från USB till SSD:n.
Efter installationen blev hans föredragna startordning:
1. SSD
2. CasaOS-återställningsmiljö
Detta stämmer också överens med ZimaSpaces återställningsdokumentation, som påpekar att system som installerats på en extern disk kan kräva att BIOS-startsekvensen eller startenheten ändras. ZimaBoards guide för fabriksåterställning beskriver den officiella återställningsvägen, medan OPNsense installationsguide behandlar själva brandväggsinstallationen.
Tilldela WAN, LAN och de extra gränssnitten
När OPNsense var installerat blev nästa steg att förvandla Ethernet-portarna till en verklig routningslayout, i stället för att bara ansluta kablar och hoppas att standardinställningarna motsvarade den avsedda topologin.
Active_Learner05 dokumenterade den ursprungliga WAN- och LAN-tilldelningen och lade sedan till de återstående gränssnitten samt konfigurerade ytterligare portar som OPT1 och OPT2. Det gav brandväggen möjlighet att separera olika roller i stället för att behandla varje port som en del av ett enda platt nätverk.
Uppströms- och nedströmsdelarna var medvetet enkla. En ASUS-spelrouter konverterades till en åtkomstpunkt utan att en fabriksåterställning behövdes, medan en plug-and-play-switch från D-Link, DMS-105 med 2,5 GbE, hanterade den trådbundna distributionen. ZimaBoard 2 placerades mellan dessa komponenter som systemet ansvarigt för routning, brandväggsregler, DNS och nätverkssäkerhetstjänster.
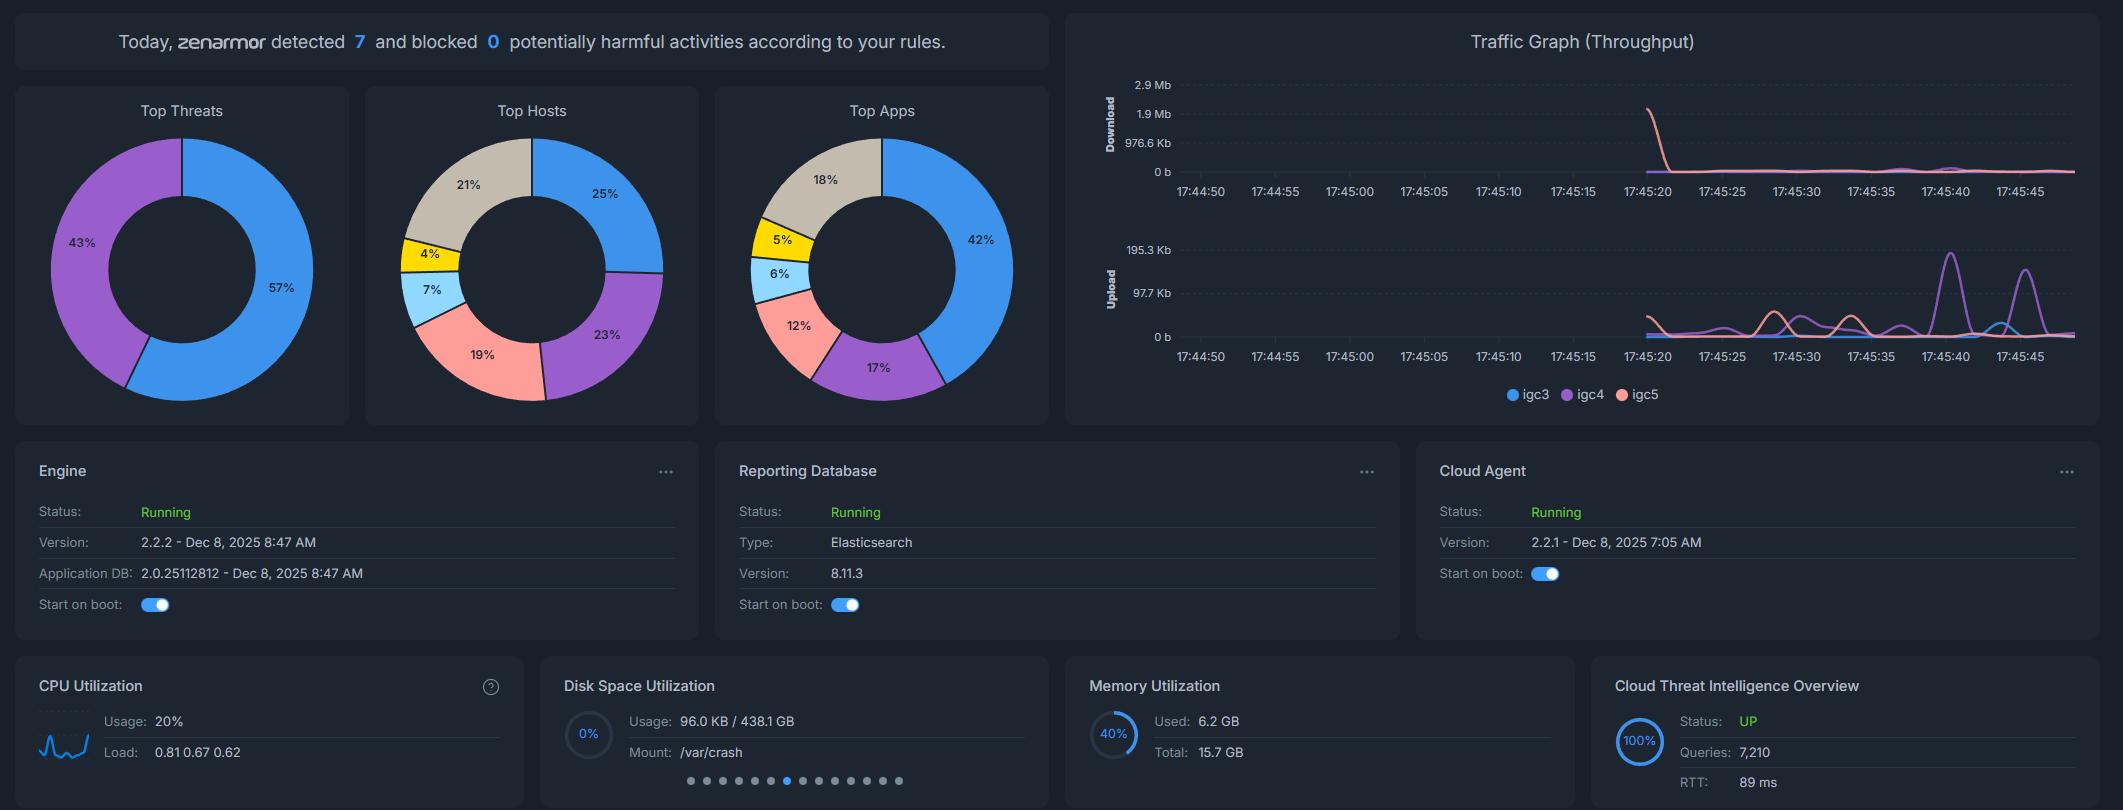
Bygga säkerhetsstacken kring OPNsense
Att få paket från WAN till LAN var bara början. Den mer intressanta delen av bygget var säkerhetsstacken som Active_Learner05 lade ovanpå OPNsense.
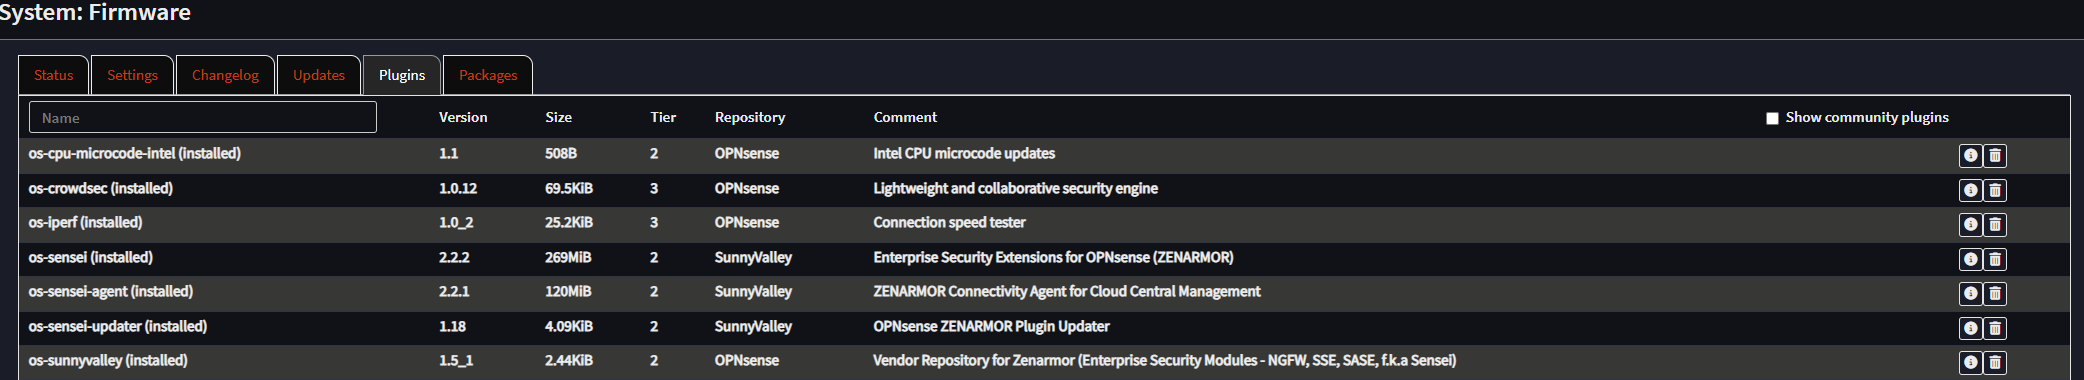
Unbound hanterade DNS-upplösningen. Suricata lade till funktioner för intrångsdetektering och inspektion. Zenarmor gav applikationsmedveten insyn i trafiken och rapportering. CrowdSec lade till ytterligare ett lager för att identifiera och reagera på skadligt beteende.
Den kombinationen gjorde ZimaBoard 2 till mer än en ersättare för en router från internetleverantören. Det blev en maskin som han aktivt kunde inspektera: tjänster kunde kontrolleras, resursanvändningen kunde övervakas och nätverksbeteende kunde utforskas i stället för att döljas bakom ett förenklat gränssnitt för konsumentroutrar.
Vad den första installationen lärde honom
Projektet var inte helt problemfritt, och det är en del av det som gör berättelsen användbar. En utmaning var att lämna den förinställda eMMC-startvägen så att OPNsense kunde ligga på SATA-SSD:n. En annan dök upp i ett separat PCIe-experiment: en förlängningskabel som användes med ett OCuLink-kort fungerade inte som förväntat, vilket fick honom att dra slutsatsen att kabellängden eller kompatibiliteten hindrade tillförlitlig dataöverföring.
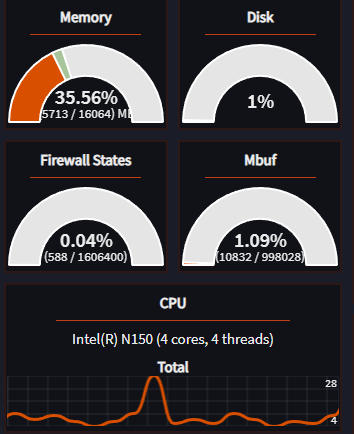
På själva brandväggen rapporterade han senare att minnesanvändningen rörde sig från ungefär det lägre 40-procentsintervallet till det lägre 80-procentsintervallet beroende på aktivitet, medan CPU-användningen nådde omkring 50 procent som mest enligt hans observationer då. Han lade också märke till att kortet blev varmare under säkerhetsbelastningen och lade till en äldre temperaturstyrd AC Infinity-fläkt på 80 mm, vilket enligt honom förbättrade temperaturerna.
De detaljerna är viktiga eftersom de förvandlar sidan från en ren installationssammanfattning till en verklig homelab-berättelse: systemet fungerade, men processen innebar fortfarande att lära sig hur startenheter, gränssnittstilldelningar, pluginer, temperaturer och expansionshårdvara samverkar.
Från konsumentrouter till ett nätverk du kan inspektera
Den praktiska förändringen i vardagen var inte bara att ersätta en router med en annan. OPNsense gav Active_Learner05 ett nätverk som han kunde undersöka.
Åtkomstpunkten kunde fokusera på Wi-Fi. 2,5-GbE-switchen kunde fokusera på distribution. ZimaBoard 2 kunde fokusera på routning och säkerhet. Inuti OPNsense kunde DNS, brandväggstjänster, trafikinspektion, intrångsdetektering och CrowdSec övervakas separat i stället för att vara ihopbuntade i en ogenomskinlig enhet.
Den uppdelningen motsvarade också hans ursprungliga anledning till att köpa hårdvaran: att använda specifikationerna som en plattform för att tillämpa befintliga kunskaper och fortsätta lära sig. Brandväggen var inte slutet på experimentet. Den var ett av de tydligaste exemplen på hur ett generellt x86-kort kunde bli en specialiserad nätverksenhet.
Två ZimaBoard 2-system, två olika riktningar
OPNsense-systemet är bara ena sidan av Active_Learner05:s setup. Hans andra ZimaBoard 2 1664 tog den motsatta vägen och kombinerade kortet med ett externt grafikkort och ett RTX 4060 Ti för Ollama, GPU-accelererad Plex, IT Tools och ytterligare experiment.
Den kontrasten hjälper till att förklara hans syn på ZimaBoard 2. Han köpte inte två identiska maskiner för att köra två identiska arbetslaster. Den ena blev nätverksinfrastruktur, den andra blev en plattform för GPU-, media- och AI-experiment. Den gemensamma nämnaren är utforskande.
Berättelsen skrivs fortfarande
Berättelsen om Active_Learner05 och Zima skrivs fortfarande. Han beskrev sig som ny på enkortsdatorer och fortfarande utforskande vad hårdvaran klarar av. Det gör denna OPNsense-brandvägg mindre till ett färdigt slutmål och mer till hans första seriösa nätverksprojekt byggt kring kortet.
Hans råd i en mening till framtida användare var enkelt: "Prova och utforska." För den fullständiga diskussionen om brandväggen under utveckling, besök det ursprungliga OPNsense-bygget med ZimaBoard 2 på Reddit. Du kan också följa Active_Learner05 på Reddit medan projektet fortsätter.


