
워크로드 ID 페더레이션: 로컬 서비스가 공유 API 키를 사용하지 않는 방법


서비스가 런타임 ID에 연결된 단기 자격 증명을 발급받기 때문에 관찰 가능한 효과가 나타나는 경우가 많으며, 공유 리소스와 타이밍에 따라 실제 효과의 크기가 달라집니다.
홈 서버 워크플로에서 워크로드 ID 페더레이션은 상호작용 동작과 백그라운드 리소스 사용량 모두를 바꿀 수 있습니다. 요청이 여러 처리 단계를 거친 뒤에야 눈에 보이는 효과가 나타나므로, 평균값 하나만으로는 지연, 품질 저하 또는 장애가 어디서 시작됐는지 알기 어렵습니다. 전송, 연산, 스토리지, 애플리케이션 상태를 분리하면 다른 조건이 동일한 상황에서 그 관계를 검증할 수 있습니다.
워크로드 ID 페더레이션의 직접적인 효과
서비스가 런타임 ID에 연결된 단기 자격 증명을 발급받으면 직접적인 효과가 시작됩니다. 이 단계는 다음 구성 요소가 받는 내용을 바꾸므로, 관찰된 결과를 최종 인터페이스나 모델만의 탓으로 돌릴 수 없습니다. 입력과 작업량을 일정하게 유지하면 이 초기 변화를 확인할 수 있습니다.
액세스 토큰 모델은 이 단계를 구체적으로 해석하는 방법을 제공합니다. 서비스는 런타임 ID에 연결된 단기 자격 증명을 발급받습니다. 이를 통해 비슷한 증상을 유발할 수 있는 후속 버퍼링, 스케줄링, 스토리지 또는 렌더링 효과와 변경된 변수를 구분할 수 있습니다.
첫 번째 단계가 바뀌면 상호 인증과 정책이 복사된 장기 공유 키를 대체합니다. 결과는 글의 주제에 따라 지연 시간, 정확도, 에너지, 용량 또는 체감되는 부드러움으로 나타날 수 있지만, 인과 경로는 여전히 최종 출력이 표시되기 전에 시작됩니다.
큐, 캐시, 상태가 영향을 바꾸는 방식
큐, 캐시, 유지 상태는 상호 인증과 정책으로 복사된 장기 공유 키를 대체하기 때문에 이 효과를 바꿉니다. 따라서 AI, 스토리지, 미디어 또는 자동화 작업이 동시에 실행되면 단일 요청 벤치마크에서는 작아 보이는 효과가 증폭될 수 있습니다. 유휴 시스템의 평균값보다 꼬리 동작이 더 중요합니다.
토큰 수명 메커니즘은 공유 리소스 계층을 결과에 연결합니다. 상호 인증과 정책을 사용하면 복사된 장기 공유 키를 대체할 수 있습니다. 이 계층을 별도로 측정하면 처리량, 캐시 적중, 확인 응답 또는 낙관적인 상태 업데이트를 사용자가 실제로 확인한 작업 완료로 오인하지 않게 됩니다.
부트스트랩 신뢰와 시계 유효성이 명시적인 인프라 의존성이 되면서 상호작용은 계속 이어집니다. 따라서 헤드라인에 표시된 하드웨어 사양이나 네트워크 속도가 같더라도 큐 깊이, 데이터 배치, 캐시 상태 또는 정책에 따라 홈 서버 두 대의 동작은 달라질 수 있습니다.
헤드라인 지표 너머의 경계
제목 변수는 한 가지 한계를 정할 뿐, 전체 성능 한계를 좌우하지는 않습니다. 이 경우 하나의 프로세스에 모든 구성 요소가 포함되어 있고 서비스 경계가 드러나지 않습니다. 워크로드 ID 페더레이션을 변경한 효과를 측정하기 전에 다른 병목이 성능 한계를 결정할 수 있습니다.
토큰 취소 관계를 통해 예상된 메커니즘과 다른 설명을 구분할 수 있습니다. 통제된 테스트에서는 제목 변수를 제외하고 소스 데이터, 하드웨어, 동시 접속, 캐시 상태, 소프트웨어 버전을 동일하게 유지해야 합니다. 재현 가능한 홈 서버 테스트에서는 이 종속 관계가 명확히 드러나야 합니다.
하나의 프로세스에 모든 구성 요소가 포함되어 있고 서비스 경계가 드러나지 않으면 실패 한계에 도달한 것입니다. 그 이후로는 더 강도 높은 튜닝이 비용, 위험 또는 불안정성을 높이면서도 제목에서 약속한 결과를 개선하지 못할 수 있습니다.

워크로드 ID 페더레이션 관련 자주 묻는 질문
워크로드 ID 페더레이션이 주요 병목인가요?
항상 그런 것은 아닙니다. 상호 인증 및 정책이 복사된 장기 공유 키를 대체하고 다른 조건이 동일한 상태에서 이를 변경했을 때 결과가 달라지는 경우에만 주요 병목이라고 할 수 있습니다. 출력이 달라지지 않는다면 다른 단계가 한계를 결정하는 것입니다.
캐싱으로 워크로드 ID 페더레이션의 효과가 가려질 수 있나요?
네. 웜 캐시, 유지된 세션, 상주 모델, 버퍼링된 미디어, 낙관적인 인터페이스 업데이트는 조사 대상 단계를 건너뛸 수 있습니다. 콜드 실행과 웜 실행은 별도로 보고해야 합니다. 결과는 인접한 파이프라인 단계와 분리해 평가해야 합니다.
워크로드 ID 페더레이션에서 가장 중요한 지표는 무엇인가요?
유용한 측정 항목은 자격 증명 수명, 인증 실패, 취소 지연, 공유 키입니다. 더 매끄러워 보이는 결과를 더 나은 시스템으로 착각하지 않도록 평균값과 함께 꼬리 지연 시간, 오류, 품질 또는 리소스 비용도 확인해야 합니다.
워크로드 ID 페더레이션 통제 테스트 실행
대표적인 워크로드를 만들고 워크로드 ID 페더레이션을 변경하기 전에 자격 증명 수명, 인증 실패, 취소 지연, 공유 키를 기록하세요. 콜드 및 웜 테스트를 실행하고, 현실적인 동시 접속을 포함하세요. 모든 비교에서 동일한 데이터, 버전, 하드웨어, 사용자에게 보이는 성공 기준을 유지하세요.
테스트 전에 예상되는 방향을 정의하려면 워크로드 ID 페더레이션의 관련 메커니즘을 사용하세요. 한 번에 변수 하나만 변경하고 중앙값과 꼬리 구간의 동작을 기록하세요. 실패하거나 성능이 저하된 사례도 보존해 결과에 운영상 한계가 포함되도록 하세요.
측정된 이점이 반복 시험에서도 유지되고 명시된 한계가 허용 가능한 경우에만 변경 사항을 적용하세요. 다른 단계가 병목이라면 워크로드 ID 페더레이션은 그대로 두고, 상관관계만으로 인과관계를 추론하지 말고 경쟁 병목을 테스트하세요.

추천 제품

기술 및 AI 허브
더 읽어보기
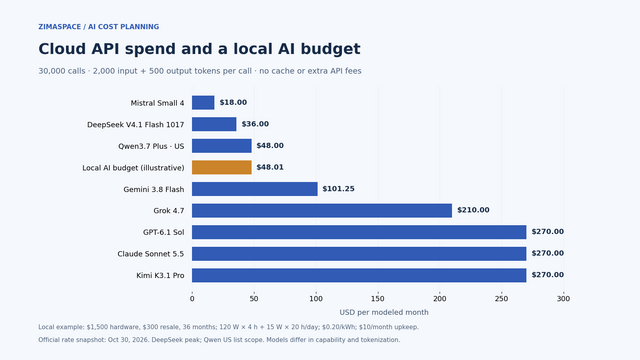
Cloud AI API Pricing vs Local AI: What Does Your Workload Really Cost?
Compare cloud API token charges with local AI hardware, electricity and upkeep. Work through a monthly example and use the free ZimaSpace cost calculator.

시크릿 제로 문제: 홈 AI 에이전트에 초기 신뢰 루트가 여전히 필요한 이유
시크릿 제로 문제를 메커니즘 중심으로 설명하고, 공유 리소스의 장단점, 쿼리 팬아웃에 관한 FAQ 세 가지, 실용적인 검증 프로토콜을 다룹니다.
복원 지점 카탈로그: 의존성 매니페스트로 프라이빗 AI 스택을 재구축하는 방법
복원 지점 카탈로그를 메커니즘 중심으로 설명하고, 공유 리소스의 장단점, 쿼리 팬아웃 관련 자주 묻는 질문 세 가지, 실용적인 검증 절차를 다룹니다.


