
Una nota de Zima
Gracias, Active_Learner05, por tratar ZimaBoard 2 como una plataforma de aprendizaje en lugar de como una caja con una única función fija. Convertir una ZimaBoard 2 1664 en un firewall OPNsense y trabajar después con el almacenamiento, el orden de arranque, la asignación de interfaces, la conversión en punto de acceso y los complementos de seguridad demuestra el tipo de exploración práctica que hace que un homelab sea realmente útil.
Apreciamos especialmente que compartieras el proceso cuando aún estaba en desarrollo. Lo valioso no es solo que el firewall entrara en funcionamiento, sino que otros usuarios puedan ver las decisiones que hay detrás: por qué OPNsense se convirtió en el sistema operativo principal, cómo se conectó la red, qué servicios de seguridad se habilitaron, qué salió mal durante la configuración y qué aprendiste al resolver esos problemas por tu cuenta.
— Zima
Conoce a Active_Learner05
Active_Learner05 se describe como una persona polifacética, con experiencia en arte, desarrollo de videojuegos, misiones espaciales, radioafición y programación. Incluso al alejarse del trabajo convencional por motivos de salud, ha seguido creando mediante la escritura, la publicación de libros, la venta de productos digitales y la exploración de nuevos proyectos técnicos.
Esa curiosidad fue lo que llevó dos sistemas ZimaBoard 2 1664 a su configuración. Uno se convirtió en un dispositivo dedicado de seguridad para la red doméstica basado en OPNsense. El segundo tomó una dirección completamente distinta, con una eGPU y una RTX 4060 Ti antigua para Ollama, Plex, IT Tools y otros experimentos. En esta historia, el foco está en la primera placa: cómo la convirtió en el firewall y router del centro de su red doméstica.
Puedes seguir a Active_Learner05 en Reddit para ver cómo continúa el proyecto más allá de esta página.
Por qué ZimaBoard 2 se convirtió en la plataforma del firewall
La elección comenzó con las especificaciones de ZimaBoard 2 1664, no con una aplicación única planificada de antemano. Active_Learner05 quería un hardware que le permitiera aplicar lo que ya sabía y seguir aprendiendo sobre redes, seguridad doméstica, programación, productividad y otras cargas de trabajo autoalojadas.
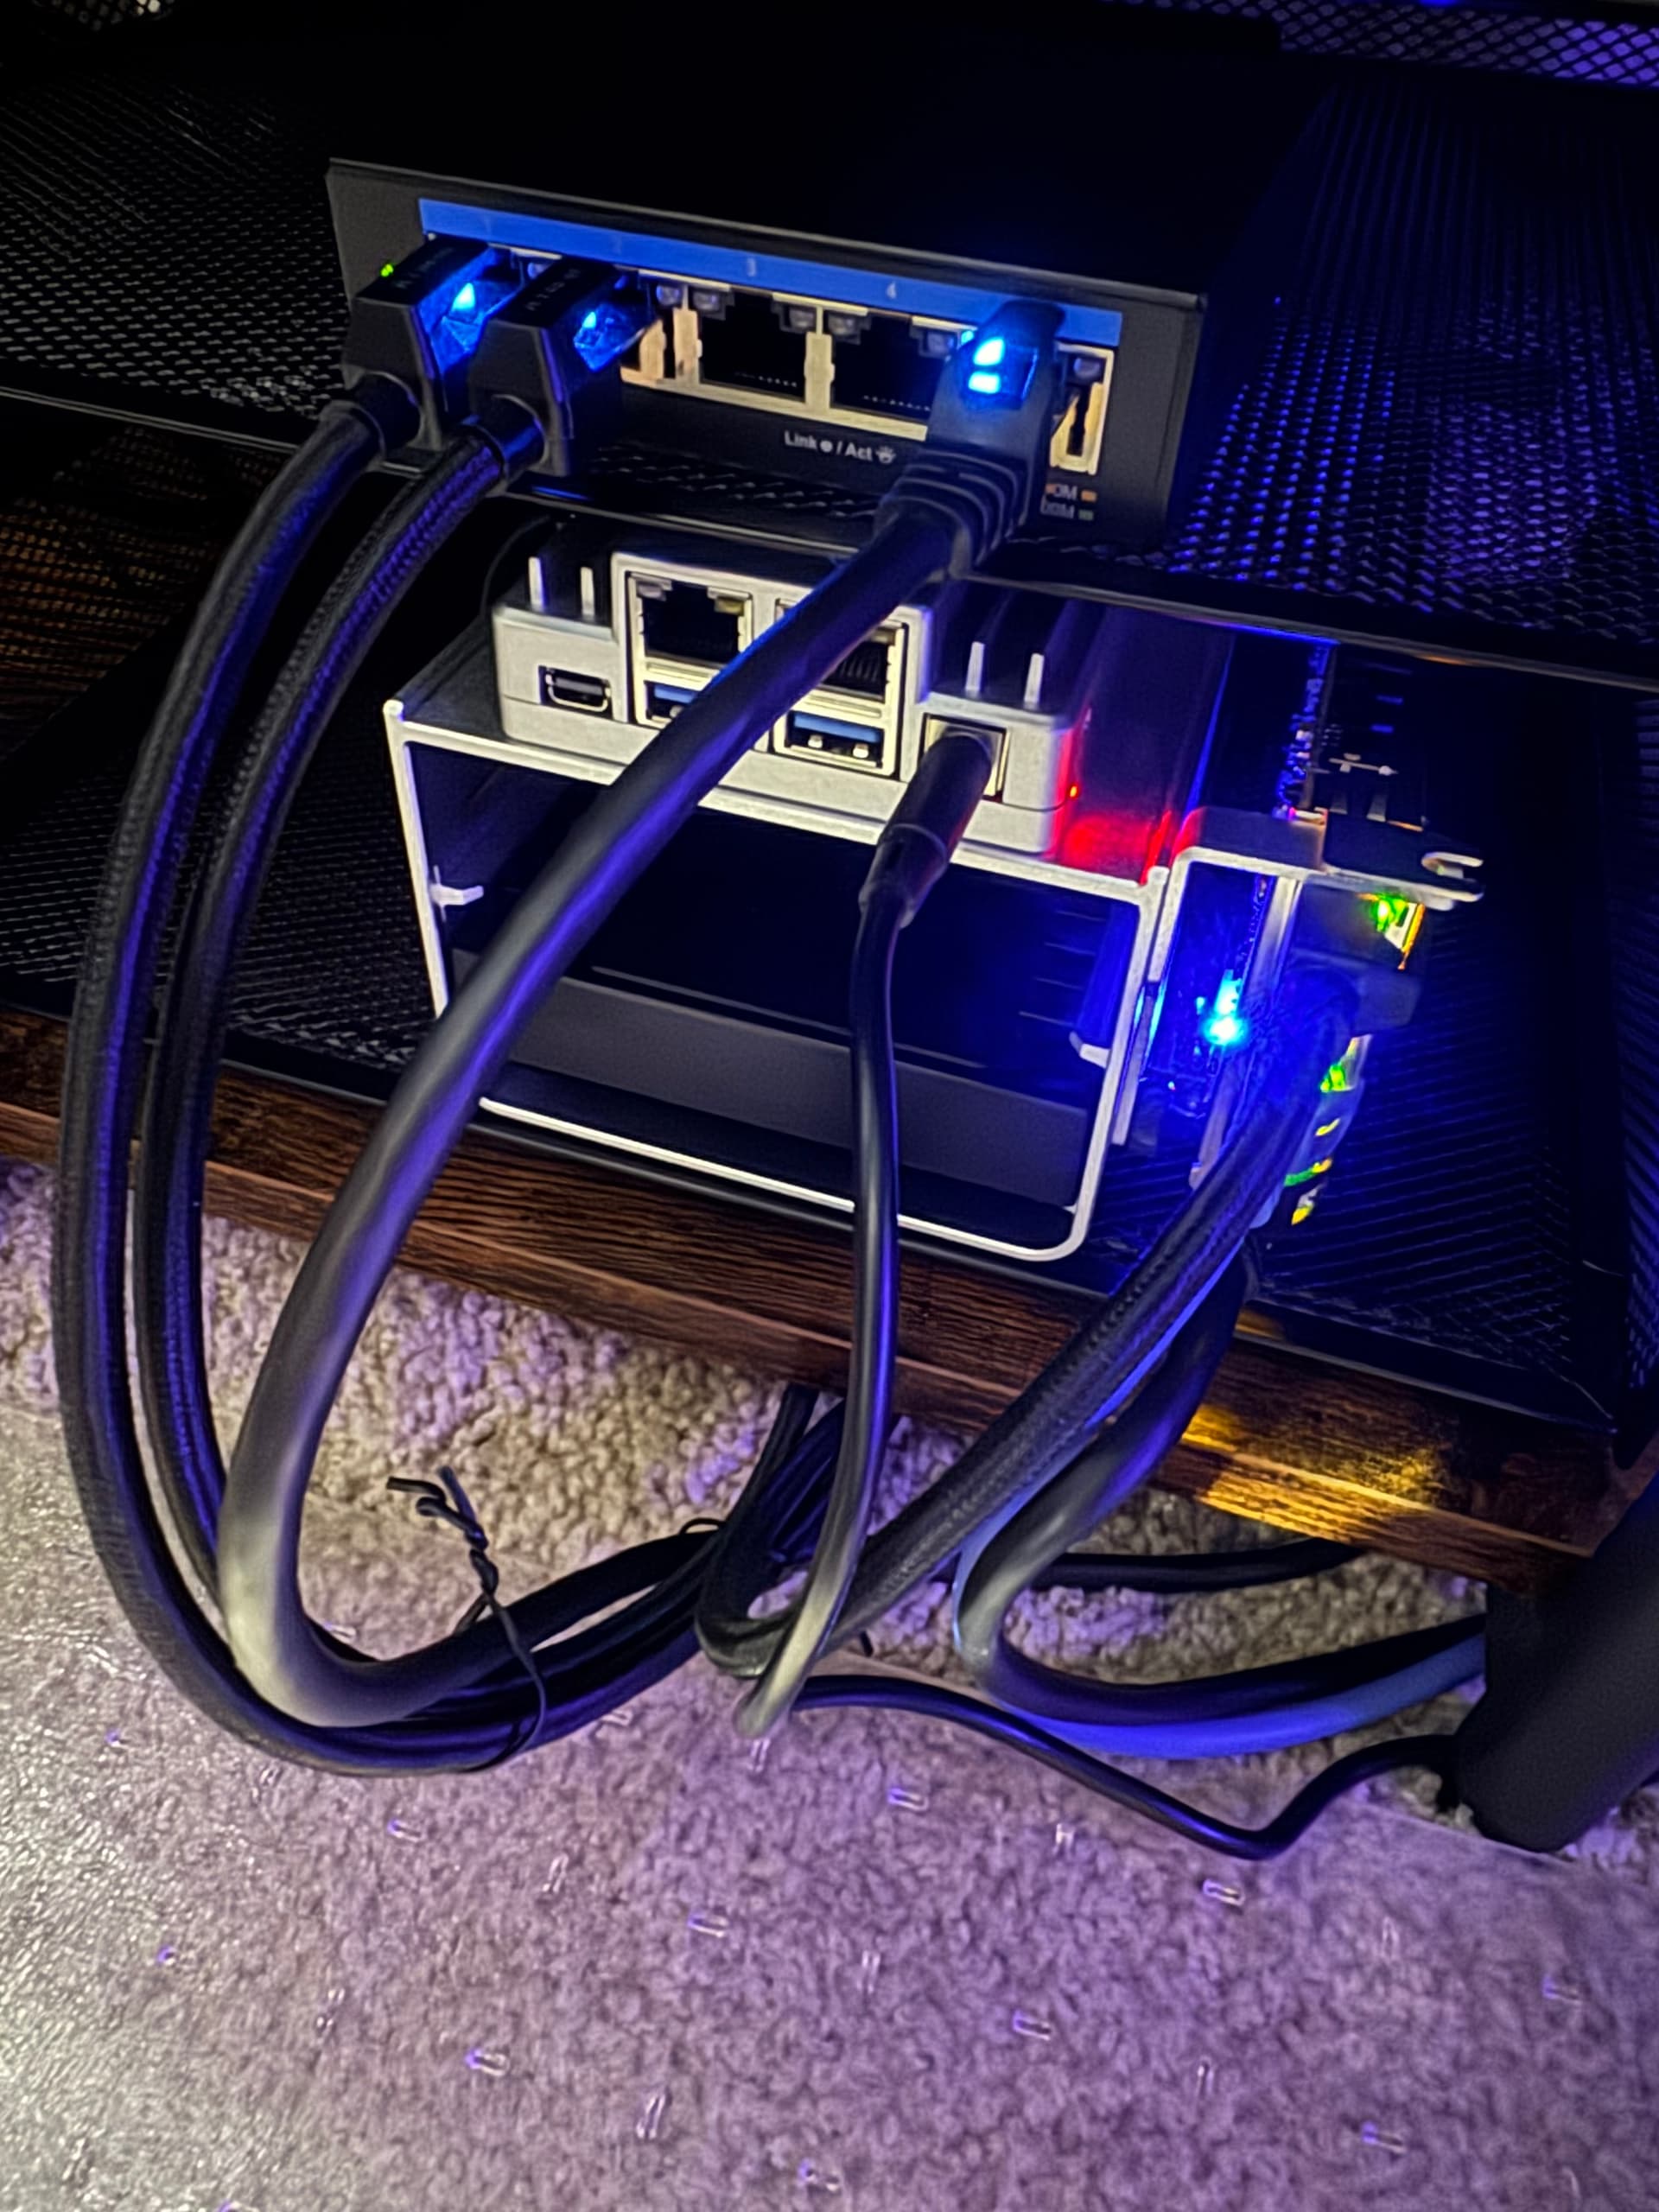
Para el proyecto del firewall, eso significó utilizar la placa como host dedicado de OPNsense en lugar de mantener ZimaOS como sistema operativo principal. Su configuración publicada incluye un procesador Intel N150, 16 GB de memoria, un SSD Crucial de 500 GB y una pila OPNsense que incluye Suricata, Unbound, Zenarmor y CrowdSec.
Instalar OPNsense en un SSD SATA
El primer arranque fue sencillo. Active_Learner05 describió la placa como fácil de poner en marcha y casi lista para usar, pero la instalación de OPNsense introdujo el primer paso importante de aprendizaje.
Quería que OPNsense se ejecutara desde un SSD SATA en lugar de seguir utilizando simplemente el sistema de fábrica almacenado en la eMMC interna. Para ello tuvo que cambiar la configuración de arranque, de modo que el SSD externo se convirtiera en el disco preferido del sistema operativo. En su registro de construcción de Reddit documentó la instalación del entorno de recuperación de fábrica de ZimaBoard para disponer de acceso de respaldo, la creación del medio de instalación de OPNsense y, posteriormente, la instalación de OPNsense desde una unidad USB en el SSD.
Después de la instalación, su orden de arranque preferido quedó así:
1. SSD
2. Entorno de recuperación de CasaOS
Esto también coincide con la documentación de recuperación de ZimaSpace, que señala que los sistemas instalados en un disco externo pueden requerir cambiar la secuencia de arranque de la BIOS o el dispositivo de arranque. La guía de recuperación de fábrica de ZimaBoard ofrece el procedimiento oficial de recuperación, mientras que la guía de instalación de OPNsense explica la instalación del firewall.
Asignar WAN, LAN y las interfaces adicionales
Una vez instalado OPNsense, el siguiente paso fue convertir los puertos Ethernet en una distribución de enrutamiento real, en lugar de limitarse a conectar cables y esperar que los valores predeterminados coincidieran con la topología deseada.
Active_Learner05 documentó la asignación inicial de WAN y LAN, y después añadió las interfaces restantes y configuró puertos adicionales como OPT1 y OPT2. Así, el firewall podía separar funciones en lugar de tratar todos los puertos como parte de una única red plana.
Los elementos de conexión ascendente y descendente se mantuvieron deliberadamente sencillos. Un router gaming ASUS se convirtió en un punto de acceso sin necesidad de restablecerlo de fábrica, mientras que un switch D-Link DMS-105 plug-and-play de 2,5 GbE se encargó de la distribución cableada. ZimaBoard 2 quedó entre ambos componentes como el sistema responsable del enrutamiento, las políticas del firewall, el DNS y los servicios de seguridad de red.
Construir la pila de seguridad alrededor de OPNsense
Conseguir que los paquetes pasaran de WAN a LAN era solo el principio. La parte más interesante del proyecto fue la pila de seguridad que Active_Learner05 añadió sobre OPNsense.
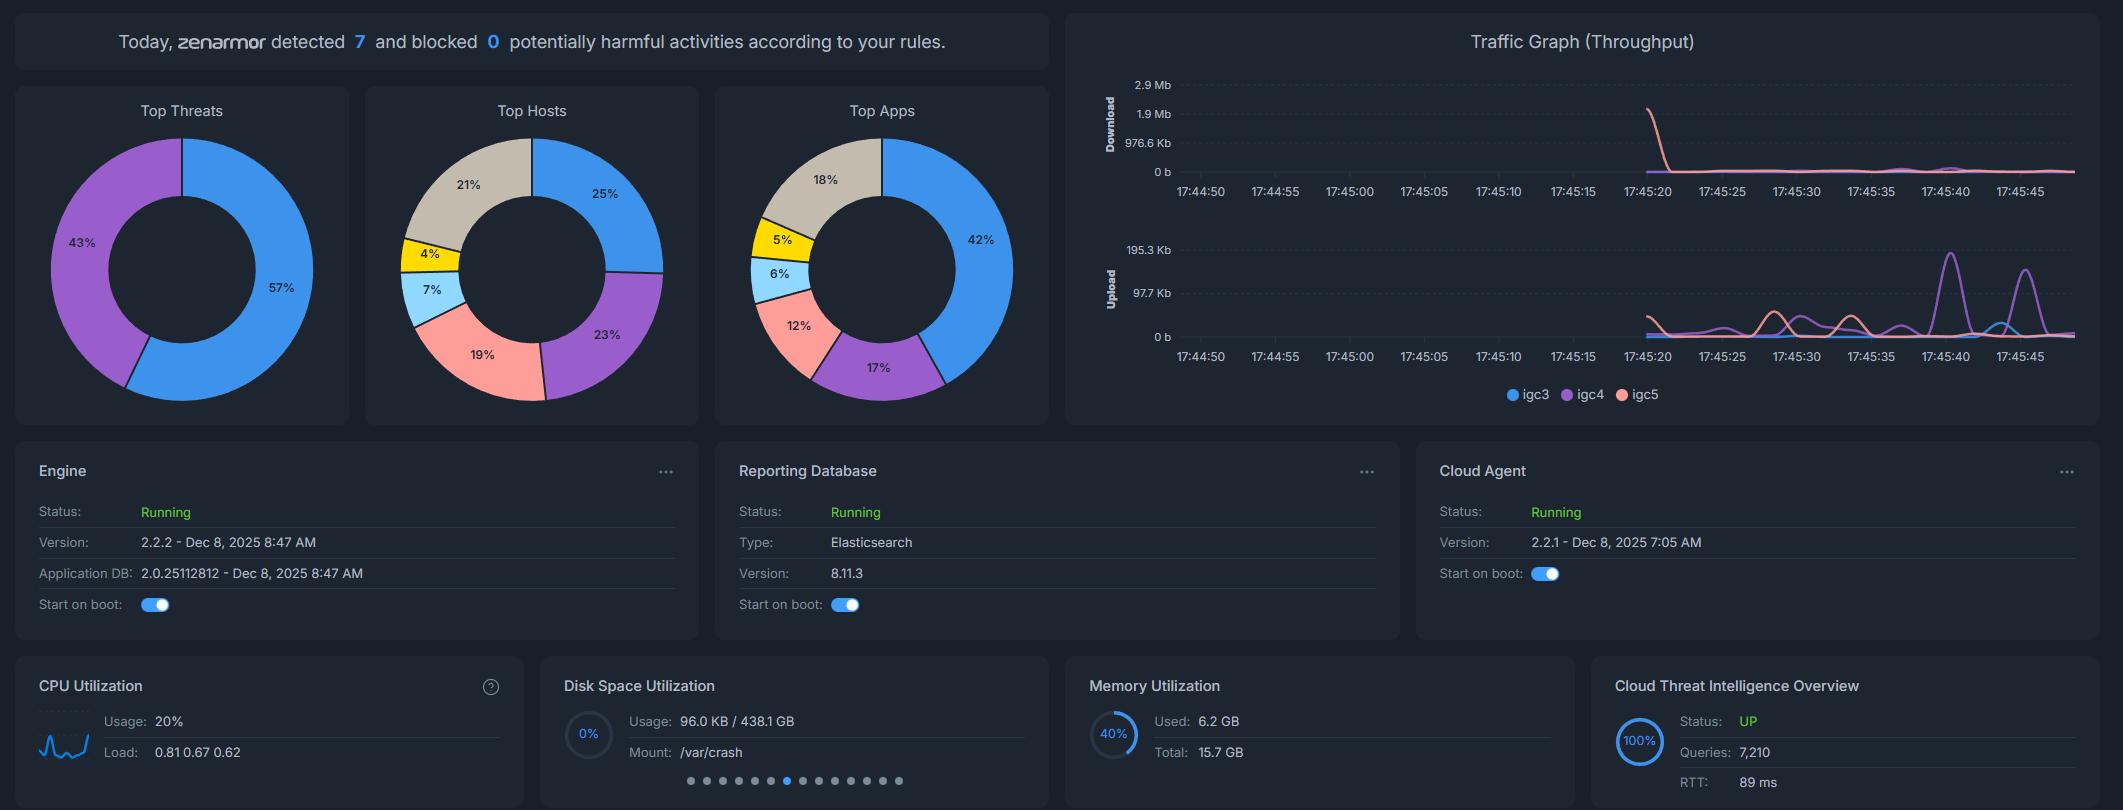
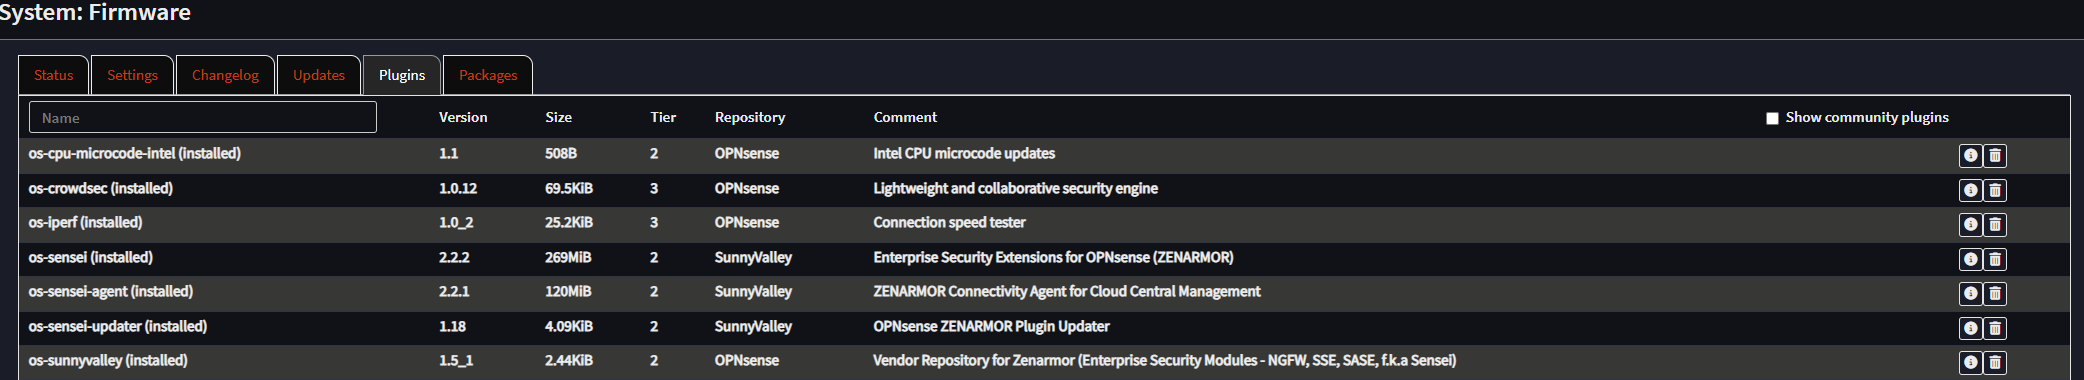
Unbound gestionaba la resolución DNS. Suricata añadía funciones de detección de intrusiones e inspección. Zenarmor ofrecía visibilidad e informes del tráfico con reconocimiento de aplicaciones. CrowdSec incorporaba otra capa para identificar y responder ante comportamientos hostiles.
Esta combinación convirtió ZimaBoard 2 en algo más que un reemplazo del router del proveedor de Internet. Se transformó en una máquina que podía inspeccionar activamente: era posible comprobar los servicios, supervisar el uso de recursos y explorar el comportamiento de la red en lugar de ocultarlo tras la interfaz simplificada de un router de consumo.
Lo que le enseñó la primera configuración
El proyecto no fue completamente sencillo, y eso forma parte de lo que hace útil esta historia. Uno de los desafíos fue abandonar la ruta de arranque eMMC predeterminada para que OPNsense pudiera residir en el SSD SATA. Otro apareció en un experimento PCIe independiente: un cable extensor utilizado con una tarjeta OCuLink no funcionó como se esperaba, lo que le llevó a concluir que la longitud o la compatibilidad del cable impedían una transferencia de datos fiable.
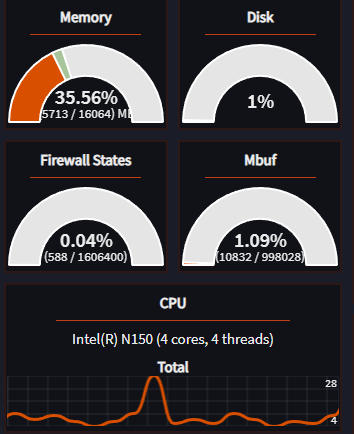
En el propio firewall, más adelante informó de que el uso de memoria pasaba aproximadamente de la franja baja del 40 % a la franja baja del 80 %, según la actividad, mientras que el uso de CPU alcanzaba picos cercanos al 50 % según lo que había observado hasta ese momento. También notó que la placa se calentaba más con la carga de trabajo de seguridad y añadió un ventilador antiguo AC Infinity de 80 mm con control de temperatura, que, según afirmó, mejoró las temperaturas.
Estos detalles son importantes porque convierten la página de un simple resumen de instalación en una historia real de homelab: el sistema funcionaba, pero el proceso aún implicaba aprender cómo interactúan los dispositivos de arranque, las asignaciones de interfaces, los complementos, las temperaturas y el hardware de expansión.
De un router de consumo a una red que puedes inspeccionar
El cambio práctico en el uso diario no consistió simplemente en sustituir un router por otro. OPNsense proporcionó a Active_Learner05 una red que podía investigar.
El punto de acceso podía centrarse en la conexión Wi-Fi. El switch de 2,5 GbE podía centrarse en la distribución. ZimaBoard 2 podía centrarse en el enrutamiento y la seguridad. Dentro de OPNsense, el DNS, los servicios del firewall, la inspección del tráfico, la detección de intrusiones y CrowdSec podían supervisarse de forma independiente en lugar de estar agrupados en un dispositivo opaco.
Esta separación también coincidía con el motivo original por el que compró el hardware: utilizar las especificaciones como un espacio para aplicar los conocimientos existentes y seguir aprendiendo. El firewall no era el final del experimento. Era uno de los ejemplos más claros de cómo una placa x86 de propósito general podía convertirse en un dispositivo de red especializado.
Dos sistemas ZimaBoard 2, dos direcciones diferentes
El sistema OPNsense es solo una parte de la configuración de Active_Learner05. Su segunda ZimaBoard 2 1664 siguió el camino opuesto, combinando la placa con una GPU externa y una RTX 4060 Ti para Ollama, Plex acelerado por GPU, IT Tools y más experimentos.
Ese contraste ayuda a explicar su enfoque hacia ZimaBoard 2. No compró dos máquinas idénticas para ejecutar dos cargas de trabajo idénticas. Una se convirtió en infraestructura de red; la otra, en una plataforma para experimentar con GPU, multimedia e inteligencia artificial. El hilo común es la exploración.
La historia aún se está escribiendo
La historia de Active_Learner05 y Zima aún se está escribiendo. Se describió como alguien que todavía está empezando con los ordenadores de placa única y que sigue explorando todo lo que el hardware puede hacer. Eso convierte este firewall OPNsense menos en un punto final terminado y más en su primer proyecto serio de redes construido alrededor de la placa.
Su consejo de una sola frase para los futuros usuarios fue sencillo: «Prueba y explora». Para consultar el debate completo sobre el firewall, aún en desarrollo, visita la configuración original de OPNsense para ZimaBoard 2 en Reddit. También puedes seguir a Active_Learner05 en Reddit mientras continúa el proyecto.


